воскресенье, 9 июля 2017 г.

Запись с PHD: Демонстрация блокировки криптолокеров на примере locky и wanacrypt0r

Практическая демонстрация блокировки криптолокеров. Видеозапись с конференции Positive Hack Days 2017.


В процессе демонстрации я использовал криптолокер locky и wanacrypt0r. Защита их блокировала. Чтобы показать, что защита многоэшелонированая, я выключал поочередно функции многоэшелонированной защиты и показывал, что тогда срабатывает следующая техника защиты. В итоге у меня заняло больше часа времени отключение всех имеющихся техник защиты у межсетевого экрана нового поколения и у хостовой защиты нового поколения.
То есть техник защиты у компании Palo Alto Networks достаточно.  Для защиты вам нужно, чтобы хотя бы одна сработала и блокировала криптолокер в вашей компании. А мы вам предлагаем целую пачку техник защиты.

Введение - что будет показано

4:15 показываю слайд какие технологии Threat Intelligence работают в Palo Alto Networks
4:45 рассказываю про функционал и принципы работы хостовой защиты TRAPS
6:10 показываю слайд с описанием техник kill chain, которые мы будем блокировать
8:20 показ настроек TRAPS
9:10 показ настроек NGFW
9:55 показ успешной атаки через почту, используя вредоносный JavaScript
13:20 показ успешной атаки через почту, используя эксплойт PDF

Включаем защиту

14:40 показ как включить защиту TRAPS
15:00 показ как включить защиту на NGFW

Защита работает

17:00 пробуем запустить вредоносный JavaScript уже с включенной защитой TRAPS и NGFW - срабатывает защита TRAPS от запуска скриптов
18:00 пробуем запусть эксплойт в PDF - срабатывает защита ROP
18:50 отключаем защиту от ROP в TRAPS
20:00 пробуем запустить эксплойт в PDF - он сам по себе не срабатывает. Иногда эксплойты не срабатывают просто сами по себе - они ведь тоже программа, которая не идеальна.
20:30 пробуем запустить эксплойт в PDF - срабатывает DLL Security
32:20 я еще раз запускаю PDF и блокируется скачивание из Интернет - срабатывает блокировка категории malware и NTVDM ругается, что нечего ему запускать
33:40 я помещаю портал с которого скачивается locky.exe в белый список URL профиля
34:50 повторяю запуск PDF и опять NTVDM не сработал потому что locky.exe был заблокирован профилем File Blocking, который проверяет типы файлов и запрещает всем сотрудникам скачивать exe файлы браузером.
36:20 мы решили разрешить скачивание EXE только для группы программистов компании. Здесь я решил показать функционал USER-ID, чтобы в правиле использовать группу пользователей, а не IP адрес. Я добавляю правила и группу пользователей. Использую API команды для этого.
40:00 показываю, что теперь блокировка произошла снова: сработала обычная сигнатура антивируса, потому что вредоносный код locky достаточно старый и известный
40:50 показываю как исключить данную сигнатуру антивируса в профиле защиты
41:25 запускаю PDF снова и срабатывает Child Process в TRAPS
42:10 добавляю исключение чтобы Child Process можно было
43:10 песочница Wildfire уже проверила этот файл и присвоила ему статус "вредоносный" и поэтому файл locky.exe заблокирован снова: сработала защита песочницей Wildfire на хосте с TRAPS. Я, кстати, неправильно объясняю причину блокировки во время презентации -  не туда посмотрел.
44:10 показывают весь зал. Народ еще держится )
45:00 настраиваем Wildfire правило в TRAPS 4.0
48:20 выключаем вообще компонент Wildfire, чтобы дать возможность locky.exe запуститься 49:30 обнаруживаем, что NGFW заблокировал канал управления locky модулем anti-spyware 50:10 добавляем исключение на сигнатуру Locky C2C chanel, эмалируем что мы не знаем как работает обратный канал подключения locky.
51:20 обнаруживаем, что сработала еще одна сигнатура anti-spyware NGFW сработала и сразу выключаем и ее
51:55 locky смог запуститься и начать работать после всех выключений всех движков защиты

Другие варианты атаки

54:10 рассказываю про туннели tcp-over-dns
56:00 запускаем атаку через xls - срабатывает защита от макросов
56:35 пробуем запустить эксплойт в flash ролике и обнаруживаем что срабатывает детект эксплойта в NGFW
57:00 отключаем spyware сигнатуру
57:13 пробуем запустить эксплойт в flash через HTTPS, но срабатывает URL фильтрация

Защита от wanacrypt0r

58:21 отключаем защиту чтобы попробовать wanacrypt0r
1:01:45 запускаем wanacryptor и он все шифрует как и должен - защиты ведь нет
1:04:07 запускаем программу для замены хеша, чтобы смоделировать что это еще неизвестный вредоносный код
1:08:15 показываю как скачать TRAPS с портала support.paloaltonetworks.com, качаю и ставлю его на свою виртуальную машину с Windows Server
1:10:00 запускаем wanacrypt0r - он блокируется TRAPS

Подведение итогов

1:10:35 вердикт Wildfire неизвестен, поэтому неизвестный exe файл был заблокирован
1:12:10 подведение итогов: мы продемонстрировали многоэшелонированную защиту
1:12:45 перечисляем все компоненты защиты которые есть у PAN
1:13:30 обсуждаем как защищать облачные компоненты, Aperture, Autofocus
1:15:00 Cloudshare UTD - варианты лабораторных работ
1:17:00 ссылка на другую запись этой же презентации
1:17:25 отвечаю на вопрос про функционал DLP в Aperture
1:18:20 отвечаю на вопрос по политикам на основе IoC из Autofocus, и External Block List и корреляция TI из разных источников
1:22:00 раздача футболок
Другая версия этой же презентации


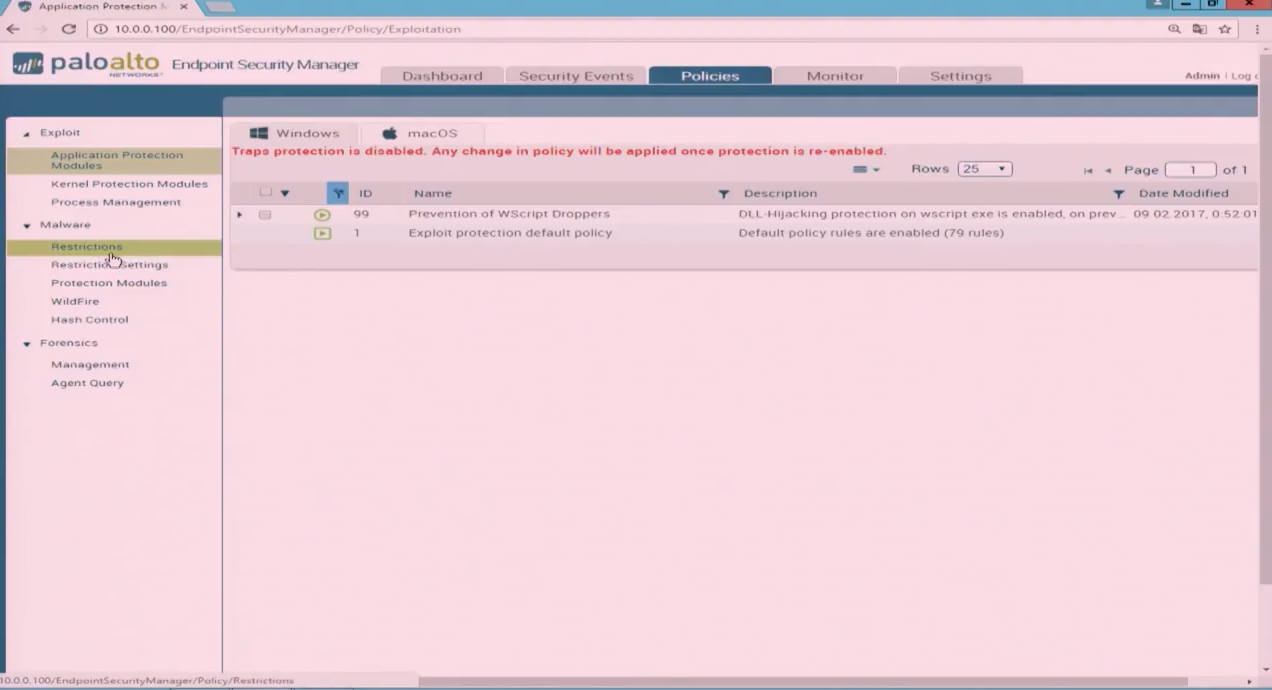
Настройка защиты от запуска JavaScript:

Включение правила FIREWALL-BYPASS для игнорирования атак:

Модули защиты, которые работают в NGFW: определение что за приложение передает контент, проверка URL в HTTP, HTTPS, SMTP, движок IPS, anti-spyware, антивирус, проверка формата файлов и блокировка exe, песочница Wildfire, база плохих DNS, URL, IP:
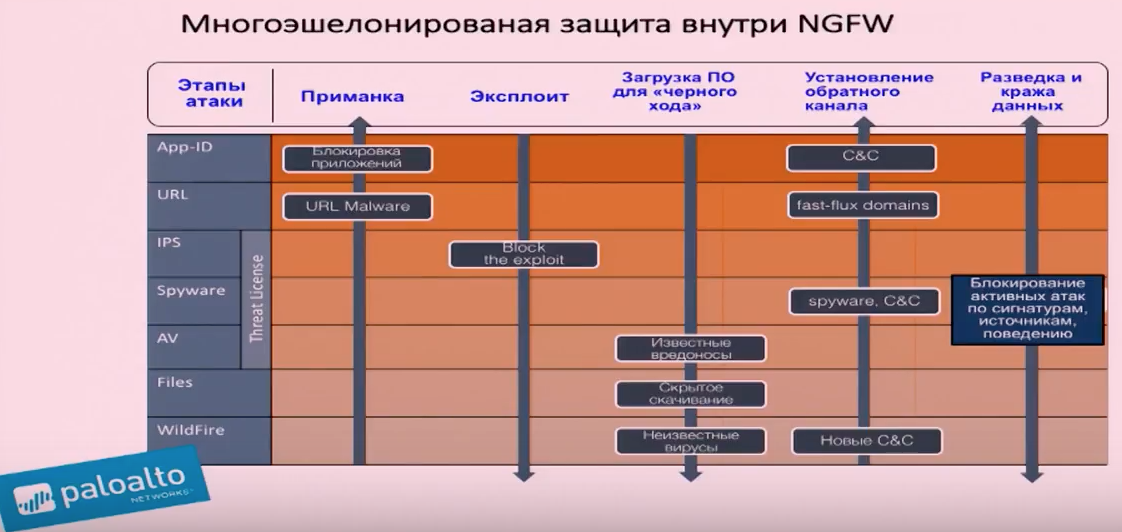
Какие конкретно методы будет блокировать защита:
ё

Список техник Threat Intelligence внутри Palo Alto Networks NGFW

Виртуальные демо-стенды с готовыми конфигурациями на основе CloudShare для тестирования любого продукта: NGFW, TRAPS, Panorama, Migration Tool


четверг, 6 июля 2017 г.

9 из 10 обязательных функций межсетевого экрана нового поколения

Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасности приложений

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

9. При полной активации функций управления приложениями ваш межсетевой экран нового поколения должен обеспечивать такую же пропускную способность и производительность, как прежде. 

Реальный пример. Многие организации стремятся добиться оптимального баланса между производительностью и безопасностью. Не секрет, что активация дополнительных функций безопасности на вашем межсетевом экране означает, что пропускная способность устройства будет существенно снижена. Если ваш межсетевой экран нового поколения разработан правильно, вам не потребуется переживать за это. 

Требования. При рассмотрении этого требования также становится очевидным значение архитектуры, только в несколько ином ключе. Поспешный выбор межсетевого экрана работающего только на транспортном уровне c портами TCP и UDP или множества других средств обеспечения информационной безопасности от разных производителей обычно выливается в чрезмерное количество защит на каждом из сетевых уровней, механизмов сканирования и политик, что приводит к снижению производительности. Межсетевой экран должен быть сделан под эти задачи еще при разработке архитектуры ПО. Более того, если считать, что вам требуется выполнять ресурсоемкие вычислительные задачи (такие как расшифрование SSL, идентификация приложений, предотвращение угроз на всех портах) в среде высокоинтенсивного трафика, не допускающей малейшие задержки в работе критически важной инфраструктуры, ваш межсетевой экран нового поколения должен быть оснащен специальными выделенными аппаратными компонентами для выполнения таких задач.

вторник, 27 июня 2017 г.

Что делать в связи с новой эпидемией Petya?

После эпидемии криптолокера WannaCry прошло не так много времени. Сейчас пошла очередная эпидемия и новостные сайты уже кипят новостями. На самом деле это не новая атака. Вирус Petya + Misha обычно доставляется путем фишинговых email писем в отдел кадров, с приложенным резюме! Смотрите на этот вектор атаки!

Если вам важно защитить себя, то все-таки 
1. нужно обзавестись хостовой защитой. Например TRAPS
2. нужно обзавестись песочницей для сетевого трафика. Например Wildfire.
3. нужно проверить, что бекапы в вашей компании работают и сделаны в последнее время
4. нужно проверить, что у вас ставятся обновления и стоят самые последние

Есть много индикаторов компрометации (IOC) тут https://gist.github.com/vulnersCom/65fe44d27d29d7a5de4c176baba45759

Если у вас Palo Alto Networks, то вот рекомендации что делать https://live.paloaltonetworks.com/t5/Featured-Articles/Best-Practices-for-Ransomware-Prevention/ta-p/74148

Вот можно посмотреть какие производители видят уже этот вирус. Сейчас это 16 из 61 на VirusTotal.

понедельник, 26 июня 2017 г.

Чем отличается NGFW от UTM

 Этот разбор переписан заново и живёт теперь на моём сайте. Архитектурная механика с 2017 года не изменилась, а рынок, вендоры и терминология изменились целиком, поэтому текст собран с нуля.


среда, 7 июня 2017 г.

9 июня начинается Palo Alto Networks CTF (Capture the Flag)

9 июня мы стартуем Palo Alto Networks CTF (Capture the Flag). 25 заданий нужно сделать за 6 недель. Первый человек, который пройдет все задания получает приз 10000 долларов. Я считаю, что победить и забрать весь призовой фонд должны русские безопасники! 

Подробнее на сайте labyrenth.com

вторник, 6 июня 2017 г.

Aperture - защита облачных приложений. Приглашение на вебинар.

Приглашаю на вебинар во вторник, 13 июня, в 11-00 по Москве.
Регистрация: https://register.gotowebinar.com/register/260019489977241859
Спикер: Максим Автоненко, Тайгер Оптикс

Облачные SaaS-приложения, такие как Office 365 или Box, все чаще используются компаниями по всему миру, в том числе в СНГ.
 

Использование готовых облачных решений повышает производительность сотрудников, но также создает дополнительные риски, включая распространение вредоносного ПО, утечки данных или случайное разглашение информации. Эти изменения требуют новых подходов к мониторингу действий пользователей, контроля доступа и защиты данных в облачных приложениях.

Aperture - новый сервис от Palo Alto Networks, который позволяет поставить облачные приложения под контроль, обеспечить понимание происходящего в них, а также создать условия для их безопасного использовать сотрудниками.

Подключайтесь к совместному вебинару Palo Alto Networks и Тайгер Оптикс, чтобы узнать подробности и увидеть демонстрацию сервиса Aperture.
 

понедельник, 5 июня 2017 г.

8-я обязательная функция вашего нового межсетевого экрана

8/10 Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений.

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений.

 Реальный пример. Многие организации постоянно создают новые сервисы для сотрудников, реализуют новые политики и вводят новые средства управления, в то время как их специалисты в области информационной безопасности уже сильно перегружены, управляя текущим множеством процессов защиты. Другими словами, если ваши сотрудники не справляются со своими текущими задачами, то добавление устройств и управление новыми сервисами, а также соответствующими политиками и обработкой новой информации, не позволит разгрузить ваших специалистов, равно как и не ускорит процесс обработки инцидентов. Чем сложнее политика (например, межсетевой экран на базе портов разрешает трафик через порт 80, система предотвращения вторжений выявляет/блокирует угрозы и приложения, шлюз для веб-защиты выполняет контроль URL-запросов), тем тяжелее этой политикой управлять. А какую политику в отношении WebEx используют ваши специалисты по безопасности? Как они определяют и решают конфликты политики на различных устройствах? Если предположить, что для типичных межсетевых экранов на основе портов определены базы правил, включающие тысячи всевозможных правил, то при добавлении тысяч сигнатур приложений в рамках десятков тысяч портов сложность будет возрастать в десятки раз. Поэтому разрешив какое-то новое приложение в своей сети, необходимо сразу же позаботиться о его безопасности и это должно быть реализовано в рамках одного правила межсетевого экрана.

 Требования. Работа вашей организации основана на приложениях, пользователях и файлах, поэтому ваш межсетевой экран нового поколения должен позволять использовать политики, напрямую поддерживающие все ваши бизнес-инициативы. Упростить защиту – это мечта любого сотрудника. Политика межсетевого экрана, основанная на портах и IP-адресах, а затем добавленная сверху политика для управления приложениями внутри портов, системами обнаружения вторжений поверх всех правил и защиты от вредоносного ПО внутри конкретных приложений, только усложнит процесс управления на базе политик и, в конечном счете станет препятствием развитию бизнеса. Требуйте функционал безопасности в устройствах контроля за приложениями нового поколения.
researchcenter.paloaltonetworks.com/app-usage-risk-report-visualization-2014
 Рисунок: пример распределения трафика для различных приложений в сети компании.

воскресенье, 4 июня 2017 г.

Про 2 бесплатных билета Emirates. Задумайтесь, когда хотите халявы.

Это репост. Спасибо Руслану Юсуфову за текст: полностью его поддерживаю.
В последние несколько дней вижу много репостов страницы «#Emirates дарит 2 билета». Это конечно же разводка. Но я вижу репост таких страниц не от своей бабушки (моя бабушка выбрала радикальный способ защиты от киберпреступников и не использует компьютер), а от людей из банков, инвестиционных и благотворительных фондов и даже семейных офисов (то есть людей, которые имеют доступ к деньгам и сенситивной информации), расскажу подробнее, чем это грозит.
Чем Вам это грозит.

1. Вначале вы получаете ссылку через WhatsApp или кликаете по репосту в фейсбуке и попадаете на сайт типа эмираты-бесплатно-2-билета-ком-абракадабра-точка-ком, что уже должно настораживать. Те, с кем мы общаемся чуть чаще, уже имеют приобритенный подсознательный параноидальный барьер и не переходят по таким ссылкам.
2. Когда вы переходите по подобной ссылке, вас проведут через несколько сайтов-прокладок. В процессе вы посмотрите рекламу, вероятнее всего будет предпринята попытка заразить ваше устройство трояном или другой вредоносной программой. Параллельно вы будете отвечать на вопросы типа «Вы действительно хотите получить 2 бесплатных билета от Emirates?» и «Подтвердите, что вы совершеннолетний(ая)».
3. В какой-то момент для получения билетов потребуется сделать рассылку по 10 своим контактам и сделать репост на странице в фейсбук. В некоторых случаях вам предложат авторизовать свой аккаунт, чтобы взять этот вопрос на себя и не затруднять вас. В любом случае, вы вовлечете в мошенническую схему ваших друзей. Кроме этого, вполне вероятно, что после авторизации аккаунта на фейсбуке ваша информация будет продана рекламным агентствам, но это меньшая из начинающихся проблем.
4. После того, как ваш компьютер заражен, ваш аккаунт авторизован, вы посмотрели рекламу, пригласили друзей и сделали репост, вы увидите сообщение «К сожалению, вы не выиграли. Повезет в другой раз».
Что получают авторы такой рекламы.

Но благодаря вашей наивности люди, стоящие за этой схемой, сорвали джекпот:
- если вы пользуетесь онлайн банком через это устройство, с него украдут деньги;
- если это компьютер в корпоративной сети, через ваш компьютер у вашей компании украдут деньги;
- ваш компьютер будет подключен к ботнету для организации автоматических DDOS-атак или спама;
- ваш компьютер будет использован для майнинга биткоинов, для хранения запрещенных материалов (например, не совсем законной порнографии), для сокрытия следов преступлений (например, как proxy-сервер); совсем не обязательно, что этим будут заниматься одни и те же люди - доступ к вашему компьютеру может быть продан на черном рынке за 1-2$;
- устройство будет просканировано на соответствие определенным признакам (например, файлы 1С, баз данных и др.) и рано или поздно у вас украдут информацию;
- если будет заражен телефон, кроме всего вышеперечисленного, у вас украдут переписку в мессенджерах, а также все фотографии и заметки;
- если среди фотографий окажутся пикантные, вас начнут шантажировать или требовать выкуп;
- если вы человек особенно интересный (а это тоже можно понять практически в автоматическом режиме), доступ к вашему устройству будет продан на черном рынке специалистам другого профиля, и вот тогда начнутся настоящие проблемы (шпионаж, прослушка, конкурентная разведка, конкурентная борьба, сливы в сми и др.), причем вы узнаете о этом постфактум.
Часто задаваемые вопросы:
— Да кому я нужен? У меня и денег-то нет!
Они знают, как вас монетизировать. Не одно, так другое.
— Я хотел бесплатные билеты (или повелся на похожую схему), что мне теперь делать?
Просканируйте систему антивирусом, он выявит часть заражений. Поставьте все обновления безопасности (Windows) или обновите систему до последней версии (Mac, iOS, Android).
—Так антивирус спасает?
Не спасает. Но он обязательно должен быть (с активной лицензией и обновленными базами), чтобы отсекать самые распространенные угрозы.
— Что кроме антивируса?
Если вам есть, что терять, нужно менять подход к кибербезопасности. Проведите тренинг для сотрудников, проведите тренинг для семьи, сделайте аудит систем, задайте правильные вопросы своему айтишнику, поставьте специальное оборудование для борьбы с целевыми атаками.
Но самое главное - поменяйте отношение, друзья мои, угроза реальна. Ваша беспечность - ходовой товар на черном рынке, и объем этого рынка сегодня - миллиарды и миллиарды долларов.

Это репост. Спасибо Руслану Юсуфову за текст: полностью его поддерживаю.

суббота, 3 июня 2017 г.

Безопасники должны знать про программу ЦРУ UMBRAGE

Сейчас идет куча деизинформации в Интернет про хакеров. Кто этим занимается?

Wikileaks и британская газета Independent опубликовала описание программы ЦРУ под названием UMBRAGE (прикрытие). Цель программы - поменять атрибуцию своих атак так, чтобы подумали, что атакуют не хакеры ЦРУ, а хакеры какой-то другой страны. Как думаете какой? )


Поэтому если вас журналисты спрашивают про "русских хакеров" то немедленно спрашивайте знают ли они про программу ЦРУ UMBRAGE.


Более подробно про это говорил президент России Владимир Путин в интервью NBC.

понедельник, 29 мая 2017 г.

Бесплатный аудит безопасности сотрудниками Palo Alto Networks

Мы рады предложить Вам проведение бесплатного АУДИТА БЕЗОПАСНОСТИ СЕТИ с помощью межсетевого экрана нового поколения Palo Alto Networks!

После данного аудита мы предоставим отчет о приложениях и угрозах в сети (SLR отчет). 

Алгоритм получения отчета

  1. Установка устройства в сеть
  2. Мониторинг сетевого трафика в течение 1 недели
  3. Предоставление отчета и объяснение его содержимого в деталях.


Поведения каких приложений попадает в отчет:

  • Приложения, которые самостоятельно устанавливаются пользователями на рабочие станции и используются в сети. 
  • Приложения, которые могут использоваться для осуществления скрытых действий (внешние прокси-серверы, средства удаленного доступа). 
  • Приложения, использование которых может привести к уничтожению или утечке конфиденциальных данных (клиенты файлообменных сетей / приложения на базе web- браузера). 
  • Приложения, используемые для личного общения (системы мгновенного обмена сообщениями, web-почта и средства передачи речи по IP-сетям (VoIP)). 
  • Приложения, использующие значительную часть полосы пропускания сети и приводящие к нерациональному использованию рабочего времени сотрудников. 

Для проведения аудита пришлите, пожалуйста, запрос на mdekhtyaruk@paloaltonetworks.com

Перед аудитом мы можем провести обзорную презентацию по линейке продукции Palo Alto Networks, подобрать подходящую модель и предоставить прайс.

Также нашими специалистами будут разработаны рекомендации по:

  • Внедрению политик безопасного использования приложений и веб-ресурсов. 
  • Обеспечению надлежащего внимания областям высокого риска, таким как клиенты файлообменных сетей и системы передачи файлов. 
  • Внедрению политик, регулирующих использование приложений, которые могут использоваться для осуществления скрытых действий. 
  • Контролю над использованием мультимедийных приложений. 
  • Обеспечению мониторинга трафика приложений и управление их работой. 

 Узнать больше о модельном ряде МЭ https://www.paloaltonetworks.com/products/secure-the-network/next-generation-firewall

суббота, 27 мая 2017 г.

7 из 10 обязательных функций вашего нового межсетевого экрана

7/10 Ваш межсетевой экран нового поколения должен обеспечивать непрерывный контроль над всеми пользователями, независимо от их местоположения или типа устройства. 

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

7. Ваш межсетевой экран нового поколения должен обеспечивать непрерывный контроль над всеми пользователями, независимо от их местоположения или типа устройства. 

 Реальный пример. Ваши пользователи все чаще работают вне офиса, получая доступ к корпоративной сети со своих смартфонов или планшетов по VPN. Значительная часть ваших сотрудников имеет возможность работать удаленно. Работая за столиком в кафе, у себя дома или на встречах у клиентов — ваши сотрудники считают само собой разумеющимся, что они могут подключаться к своим рабочим приложениям через WIFI или LTE/3G. Независимо от местоположения пользователя или даже самого приложения, межсетевой экран должен применять один и тот же стандарт контроля доступа. Если ваш межсетевой экран обеспечивает визуализацию и контроль приложений только в пределах стен организации, но не за ними, он в может упустить трафик, представляющий огромный риск.

 Требования. Ваш NGFW должен обеспечивать постоянную визуализацию и контроль трафика любого авторизованного пользователя, независимо от его местоположения. Это не означает, что в вашей организации будет применяться одна и та же политика для трафика в пределах и за пределами территории. Например, некоторые организации допускают использование сотрудниками Skype, но не разрешают ее использовать на рабочем месте. Согласно политике других организаций, вне офиса сотрудники не могут загружать вложения salesforce.com, если только у них не активировано шифрование жесткого диска. Все это должен обеспечить ваш межсетевой экран нового поколения, причем при этом интерфейс должен быть добным для сотрудников и быстро управляться сетевыми администраторами.

воскресенье, 21 мая 2017 г.

Тест драйв Palo Alto Networks NGFW, TRAPS, NSX без инсталляции: на CloudShare

Существуют запросы поставить виртуальные NGFW и TRAPS для того, чтобы протестировать и посмотреть интерфейс и функционал. Это все реализовано в виде готовых установленных стендов в нескольких вариантах: только хостовая защита TRAPS, только NGFW, только утилита MigrationTool для конвертации правил со старых межсетевых экранов разных вендоров на NGFW, система управления несколькими межсетевыми экранами Panorana, система защиты виртуализации на базе NSX и ESXi.
По запросу партнеры, дистрибюторы и офис Palo Alto Networks на Садовнической улице (в районе метро Павелецкая) проводит в своих классах выбранные тест-драйвы с участием преподавателя. Существуют готовые лабораторные работы с пошаговым описанием что нужно сделать, чтобы защититься от конкретных угроз. Нужно только принести свой ноутбук и получить доступ к выбранному набору виртуальных машин.

Какие функции Palo Alto Networks можно протестировать? 

Песочницу Wildfire, защиту облаков Aperture, базу Theat Intelligence которая поставляет сигнатуры IoC в виде IP, DNS, URL, можно протестировать механизм защиты DNS Sinkholing, также получить доступ к базе данных для расследования инцидентов autofocus.paloaltonetworks.com.

пятница, 19 мая 2017 г.

6 из 10 обязательных функций межсетевого экрана нового поколения


6/10 Ваш межсетевой экран нового поколения должен проверять угрозы в файлах на всех портах, определяя все приложения.

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

6. Ваш межсетевой экран нового поколения должен проверять угрозы в файлах на всех портах, определяя все приложения.

  Реальный пример. Организации постоянно внедряют все новые и новые приложения, повышающие эффективность бизнеса. Эти приложения могут находиться как внутри сети, так и за ее периметром. Будь то SharePoint, Box.net, Google Docs, Microsoft Office365 или даже приложение, размещенное у вашего партнера. Многие организации должны использовать приложения, способные работать через нестандартные порты, использовать SSL или иметь совместный доступ к файлам. Другими словами, эти приложения могут повышать эффективность бизнеса, но при этом служить вектором сокрытия киберугроз. Более того, некоторые из этих приложений (например, SharePoint) зависят от поддержки технологий, которые являются регулярной мишенью для компьютерных атак (например, IIS, SQL Server). В этом случае блокировка приложения не устраняет угрозу. Однако полное разрешение всех приложений, несет за собой риски для бизнеса и является благотворной средой для атак киберпреступников. Существует растущий тренд передачи вредоносного ПО по нестандартным портам, что представляет для сотрудников ИБ острую проблему. Поскольку вредоносное ПО соединяется со своим центром управления изнутри сети, то злоумышленник может использовать любую комбинацию портов и протоколов, поскольку для внутренних сотрудников обычно разрешены все соединения наружу по любым портам. В ходе анализа одной из сетей за три месяца 97% всего неизвестного вредоносного ПО, проникшего через FTP, использовались только нестандартные порты. Определяют ли ваши средства защиты такой протокол как FTP на портах отличных от стандартного 21? Например мы видим соединения FTP по порту 25, который, тоже часто открыт наружу.

  Требования. В процесс безопасного разрешения приложений по любым портам входит и политика определения приложения и сканирование файлов передаваемых приложением на наличие различных известных и неизвестных угроз. Эти приложения могут осуществлять связь, используя различную комбинацию протоколов (например, приложение SharePoint использует протоколы CIFS, HTTP и HTTPS и требует применения более сложной политики межсетевого экрана, чем просто «блокировка приложений»). Первым шагом является идентификация приложения (независимо от порта или типа шифрования), определение функций, которые будут разрешаться или отклоняться, и последующее сканирование разрешенных компонентов на наличие угроз — эксплойтов, вирусов/вредоносного ПО или шпионского ПО… или даже конфиденциальной или секретной информации.  Например, межсетевой экран может определить, что была выложена конфиденциальная презентация на сервис SlideShare.

Пример информации, которую выдает межсетевой экран нового поколения по соединению между двумя IP адресами.


Пример блокировки файлов по формату и по направлению передачи.