воскресенье, 26 октября 2025 г.

Автономный SOC в 2025: что работает, что нет и сколько это стоит

1. Введение: что такое автономный SOC?

Автономный SOC (Security Operations Center) — это центр мониторинга и реагирования на киберугрозы, в котором искусственный интеллект не просто помогает аналитикам, а самостоятельно принимает решения и выполняет действия по обнаружению, расследованию и нейтрализации инцидентов информационной безопасности.

Автономность ≠ Автоматизация

Важно понимать ключевое различие:

  • Автоматизация выполнение заранее запрограммированных действий по чёткому алгоритму (если A, то B)
  • Автономность — способность системы анализировать ситуацию, принимать решения в условиях неопределённости и действовать автоматически без участия человека

Автономный SOC — это не кнопка "включить и забыть". Это наш с вами уровень зрелости, предполагающий движение по шкале от полностью ручных процессов через автоматизацию к частичной, а затем и полной автономности отдельных функций. И тут возникает несколько вопросов:

  • готовы ли мы отдать какой-то очень умной системы принятие решений;
  • готовы ли мы потом отвечать за то, что какая-то умная система что-то испортила;
  • можем ли мы потом разобраться хотя бы почему-то автономная система именно так сделала.

суббота, 25 октября 2025 г.

Как за 90 секунд остановить панику во время киберинцидента: научно доказанный метод в вашем SOC и SIRT

В 1962 году французский исследователь Мишель Сифр провёл эксперимент, который случайно открыл механизм контроля над паникой, применимый к управлению своим спокойствием при киберинцидентах. Он спустился в ледяную пещеру под Альпами на два месяца — без часов, без солнца, в полной изоляции. Цель была академической: изучить биологические ритмы человека. Результат оказался важным.

Через неделю Сифр начал терять связь с реальностью. Он не мог понять, спал час или десять. Забывал, ел ли сегодня. Время перестало существовать. . А потом пришло то, что ломает людей быстрее холода и голода — безымянный ужас. Паника без причины, когда тело кричит "беги", но бежать некуда.

BBC воспроизвела эксперимент в 2008 году: шесть человек, 48 часов в темноте и тишине. Результат идентичен — тревога, дезориентация, когнитивный распад. Человеческий мозг не справляется с паникой и умный человек начинает делать простые ошибки.

Знакомо? Если вы работаете в кибербезопасности — очень знакомо.

Если вы руководите SOC или отвечаете за информационную безопасность компании, вы узнаете эти симптомы. Они проявляются у ваших людей каждый раз, когда система мониторинга срабатывает в 3 часа ночи с подозрением на ransomware.

Почему технические навыки не спасают в критический момент

суббота, 4 октября 2025 г.

Как научиться создавать сигнатуры для выявления атак по сетевому трафику в Suricata, Snort и коммерческих продуктах

  1. Документации и руководства
  2. Видеоматериалы и курсы
  3. Бесплатные системы (Snort, Suricata)
  4. Коммерческие решения
  5. Специализированные ресурсы и инструменты
  6. Рекомендованная последовательность изучения и контрольные вопросы

суббота, 23 августа 2025 г.

Новое немецкое вооружение к Курской битве: помогло ли оно?

Курская битва 1943: провал немецкого "чудо-оружия" и факторы победы СССР

 23 августа 2025 - День воинской славы России

Танковые "чудеса" Германии

Panzer V "Panther" — главная надежда вермахта на Курской дуге: 
• 75мм длинноствольная пушка KwK 42 L/70 
• 44,8 тонн массы, лобовая броня 80-100мм 
200 единиц в составе 39-го танкового полка 
Результат дебюта: КАТАСТРОФА — из 184 боеспособных машин с 5 июля по 7 июля осталось только 40 единиц! Причины: двигательные пожары, поломки трансмиссии, неподготовленность экипажей. 

пятница, 15 августа 2025 г.

Выбираете NGFW: полный чек-лист функций для архитекторов, пресейлов и закупщиков

При подключении NGFW в сеть могут быть разные потребности, я собрал здесь все известные мне потребности, которые бывают в сетях. И я занимаюсь межсетевыми экранами с 1998 года. Достаточно долго. Вы можете пройтись по этому чеклисту и выбрать те, которые необходимы вашей компании. Все эти функции одновременно не реализованы ни в одном NGFW. Только учтите, что тут только сетевая часть. А есть еще часть связанная с безопасностью - это будет отдельный чеклист.


1. Физические интерфейсы и аппаратные возможности

1.1. Типы портов

  • Медные (RJ-45), оптические (SFP/SFP+/QSFP)
  • Скорости: 1 GbE, 10 GbE, 40 GbE, 100 GbE
  • Встроенные модули расширения – Wi-Fi, сотовые модемы (LTE/5G), дополнительные порты.
1.2. Агрегация
  • LACP (802.3ad), статическая агрегация
1.3. Разделение каналов
  • Breakout-кабели (QSFP → 4×10 GbE)
1.4. Аппаратное резервирование
  • HA-порты (dedicated HA, HA over data ports)
1.5. PoE
  • Поддержка питания по Ethernet (редко в NGFW, но иногда спрашивают)

2. Логические режимы интерфейсов

2.1. Virtual Wire (L1) — прозрачная вставка NGFW без изменения L2 топологии, удобна в АСУТП
2.2. Layer 2 Mode — работа как коммутатор с политиками
2.3. Layer 3 Mode — маршрутизация (static/dynamic)
2.4. Subinterfaces — VLAN-теги на одном физическом порту (802.1Q)
2.5. VLAN интерфейсы — отдельные VLAN как L3-интерфейсы
2.6. Loopback Interfaces — для сервисов NGFW
2.7. TAP mode — пассивный мониторинг сети
2.8. Security Zones — сегментация интерфейсов для политик


3. Сетевые функции L2/L3

3.1. VLAN trunk / access
3.2. Spanning Tree (STP/RSTP/MSTP) — редко в NGFW, но иногда требуется
3.3. MAC-фильтрация 
3.4. Proxy ARP
3.5. Gratuitous ARP — для смены MAC при failover
3.6. DHCP Client/Server/Relay
3.7. PPPoE — в провайдерских сценариях
3.8. IPv6 — SLAAC, DHCPv6, RA proxy
3.9. Jumbo Frames – поддержка MTU >1500 (актуально для iSCSI, VoIP, мультимедиа). 


4. Маршрутизация

4.1. Статическая маршрутизация
4.2. Динамическая маршрутизация

  • OSPF v2/v3
  • BGP
  • RIP

4.3. Policy-based routing (PBR)
4.4. ECMP — балансировка трафика по маршрутам
4.5. VRF / Virtual Router — разделение таблиц маршрутизации
4.6. Multicast Routing – IGMP, PIM-SM/PIM-DM 
4.7. Route redistribution - обмен таблицами маршрутизации между разными протоколами


5. NAT (Network Address Translation)

5.1. SNAT (Source NAT) — static, dynamic, PAT
5.2. DNAT (Destination NAT)
5.3. Bidirectional NAT
5.4. Policy NAT 
5.5. NAT64 / DNS64 – для взаимодействия IPv6-IPv4.


6. Высокая доступность (HA)

6.1. Active/Passive
6.2. Active/Active
6.3. Link Monitoring / Path Monitoring
6.4. State Synchronization — сессии, таблицы NAT
6.5. Heartbeat Interfaces – выделенные интерфейсы для синхронизации состояния и конфигурации
6.6. Asymmetric HA – поддержка ассиметричного трафика.


7. Виртуализация и мультиаренда

7.1. VSYS / VDOM — несколько виртуальных firewall в одном шасси
7.2. Tenant Separation — изоляция политик и логов
7.3. Ресурсные квоты – ограничение CPU/RAM/сессий на VDOM/VSYS.


8. Сервисные функции подключения

8.1. NTP, DNS, syslog, OCSP, LDAP — через выделенные интерфейсы
8.2. Out-of-band management — отдельный mgmt-порт
8.3. VRF для менеджмента — изоляция mgmt-трафика
8.4. Поддержка Active Directory/RADIUS/TACACS+ – для аутентификации администраторов.
8.5. Zero Touch Provisioning (ZTP) – автоматическая настройка при первом включении. 
8.6. API-доступ (REST, CLI, SSH) – для автоматизации (Ansible, Terraform).


9. Безопасность подключения

9.1. Port Security — ограничение по MAC
9.2. 802.1X Authentication — редко, но встречается в NGFW с NAC-интеграцией


10. Интеграция с инфраструктурой

10.1. GRE, VXLAN, MPLS pass-through
10.2. SD-WAN Integration – поддержка динамической маршрутизации по метрикам. 
10.3. Cloud Integration – AWS/Azure/GCP (например, Palo Alto VM-Series, Fortinet FortiGate-VM).  10.4. Tunneling Protocols – WireGuard (если поддерживается), L2TP, IP-in-IP.
10.5. Decrypted Traffic Mirror — отправка уже расшифрованного TLS-трафика на анализ (например, в DLP или NDR).

11. Мониторинг и логирование

11.1. NetFlow / sFlow / IPFIX – экспорт статистики трафика (часто для NTA/NPM-систем).
11.2. SNMP (v1/v2c/v3) – сбор метрик (интерфейсы, CPU, память, сессии).
11.3. Syslog (TCP/UDP/TLS) – стандартный экспорт логов в SIEM.
11.4. SIEM-интеграция – готовые коннекторы для Splunk, QRadar, ArcSight, Elastic.
11.5. REST API / gRPC API – автоматизация сбора и управления.
11.6. Custom reports / scheduled reports – отчёты по трафику, угрозам, пользователям, VPN.
11.7. Real-time dashboards – онлайн-мониторинг загрузки, атак, событий.


12. Управление полосой пропускания

12.1. Traffic Shaping – лимиты по src/dst, приложению, пользователю.
12.2. QoS Marking / DSCP rewrite – метки приоритета для VoIP, видео, критичных сервисов.
12.3. Application-based QoS – приоритеты по App-ID.
12.4. Fair-Usage Policies – ограничения «по справедливости» для всех клиентов/пользователей.
12.5. Scheduler – разные профили QoS по времени (часам, дням недели).


13. DDoS Protection

13.1. Rate Limiting – SYN flood, UDP flood, ICMP flood защита.
13.2. Blackhole / Null Routing – дроп трафика на уровне маршрутизации.
13.3. Anomaly Detection – статистический анализ, автоматическое включение фильтров.
13.4. Connection limits – лимиты на количество соединений от одного IP.
13.5. Geo-IP blocking – фильтрация по странам и регионам.


14. IPv6-функции

14.1. Dual Stack – одновременный IPv4/IPv6.
14.2. IPv6-правила – отдельные ACL и NAT для IPv6.
14.3. ICMPv6 Filtering – контроль Neighbor Discovery, Router Advertisement.
14.4. IPv6 NAT (NAT66/NPTv6) – поддержка трансляций IPv6.
14.5. Transition Mechanisms – 6to4, ISATAP, GRE over IPv6 (редко, но иногда критично).


15. VPN и туннелирование 

15.1. IPsec VPN – site-to-site, hub-and-spoke, mesh, route-based, VTI/policy-based.
15.2. SSL VPN – доступ пользователей к внутренним ресурсам
15.3. IKEv1 / IKEv2 – управление туннелями.
15.4. GRE / VXLAN / MPLS pass-through – поддержка L3/L2 оверлеев.
15.5. VPN QoS – приоритезация трафика внутри туннеля.


16. Развёртывание и масштабируемость

16.1. Cluster Mode – кластер от 2 до 16 устройств с балансировкой.
16.2. Virtual Appliance – поддержка гипервизоров (VMware, Hyper-V, KVM).
16.3. Cloud-native – AWS, Azure, GCP marketplace-образы.
16.4. Container Form Factor – cNFGW в Kubernetes/Openshift.


17. Диагностика и тестирование

17.1. Packet Capture / PCAP – встроенный анализатор пакетов.
17.2. Traffic Simulator – проверка работы политики без реального трафика.
17.3. CLI-диагностика – ping, traceroute, debug flow, session table.
17.4. Health Monitoring – CPU, RAM, сессии, температура, питание.

четверг, 14 августа 2025 г.

Путешествие без мобильного интернета — подробный чек-лист

✈ Путешествие без мобильного интернета — подробный чек-лист

Как подготовиться и комфортно путешествовать, если мобильный интернет недоступен или дорог: деньги и документы, навигация, связь, безопасность Wi-Fi, экстренные контакты и офлайн-приложения.

Содержание
  1. До поездки — критическая подготовка
  2. Навигация и транспорт
  3. Размещение и местные услуги
  4. Технологические решения (офлайн-приложения и питание)
  5. Экстренные ситуации
  6. Культура и коммуникация
  7. Развлечения и информация офлайн
  8. Быстрый доступ к интернету и безопасность
  9. Итоговый чек-лист перед выездом

1. До поездки — критическая подготовка

1.1 Документы и деньги

  1. Наличные в местной валюте. Снимите заранее; возьмите мелкие купюры для транспорта/рынка. Уточните курс обмена и возможные лимиты на выдачу. 
  2. Банковские карты. Уведомьте банк о поездке, проверьте комиссии за снятие/оплату и возможные ограничения по странам. Добавьте SMS-уведомления по операциям.
  3. Копии документов. Паспорт, виза, страховка, билеты, адрес отеля, бронь — бумажные копии + офлайн-версии на телефоне (не в облаке). 
  4. Медицинская страховка. Сохраните полис и список номеров страховой и местной скорой помощи. Выпишите адрес ближайшей клиники к отелю.

1.2 Связь и контакты

  1. Роуминг/местная SIM. Заранее изучите тарифы; при возможности купите eSIM/SIM до вылета. Сохраните инструкции по активации офлайн.
  2. Список контактов. Телефон и адрес отеля, местных такси, консульства/посольства, экстренные службы, контакты близких дома — храните на бумаге и в телефоне локально.
  3. Резервная связь. Оставьте близким план поездки (города/даты/отели) и договоритесь о времени связи через звонок/SMS.
Минимум готовности: наличные + копии документов + офлайн-карты + список контактов. Остальное повышает комфорт и снижает риски.

3. Размещение и местные услуги

3.1 В отеле/жилье

  • Wi-Fi: пароли, зоны покрытия, возможные ограничения по времени/скорости. Посмотрите карту со всеми бесплатными точками Wi-Fi в России.
  • Контакты жилья: телефон и точный адрес; заготовьте фразу на местном языке для таксиста.
  • Консьерж/хозяин: уточните, что могут организовать офлайн (такси, экскурсии, бронирования).

3.2 Местные сервисы

  • Магазины/аптеки: часы работы, способы оплаты, адреса рядом с отелем.
  • Рестораны: сохраните меню/адреса, диапазон цен, слова для заказа офлайн.
  • Медпомощь: адреса больниц/клиник, как вызвать скорую.

4. Технологические решения (офлайн-приложения и питание)

4.1 Офлайн-приложения

  • Навигация: Maps.me, Organic Maps, OsmAnd, 2ГИС. Почитайте обзор
  • Переводчики: Google Translate, Яндекс.Переводчик, с офлайн-пакетами
  • Путеводители: TripAdvisor

4.2 Питание устройств

  • Power bank: запас на 2–3 полных зарядки телефона.
  • Универсальные адаптеры: под местные розетки; проверьте напряжение/тип вилок.
  • Резерв: вторая батарея (если съёмная) или «второй» простой телефон, где есть только звонки/SMS.

5. Экстренные ситуации

  1. Экстренные номера: полиция, скорая, пожарные — запишите в заметку и на бумагу.
  2. Консульство/посольство: адрес, телефон, часы работы; сохраните маршрут от отеля.
  3. Ближайшая больница: точный адрес и как добраться ночью/днём.
  4. Резерв наличных: храните отдельно от основной суммы (вторая «заначка»).
  5. Дубликаты документов: держите копии в другом месте багажа и у спутника.
  6. Запасная карта: от другого банка; реквизиты для экстренного перевода оставьте близким.

6. Культура и коммуникация

  1. Ключевые фразы: «помогите», «где», «сколько», «спасибо» — выучите и сохраните офлайн-фразы в переводчике.
  2. Визуальные подсказки: сохраните фото блюд/мест/знаков, чтобы показывать при общении.
  3. Офлайн-разговорник: приложение или PDF с базовыми фразами.
  4. Часовой пояс: настройте локальное время, проверьте разницу с домом.
  5. Чаевые и торг: выпишите местные нормы; избегайте конфликтных ситуаций.
  6. Культурные нормы: одежда, поведение в храмах/общественных местах, фото-этикет.

7. Развлечения и информация офлайн

Контент

  • Книги и аудиокниги для перелётов и переездов.
  • Музыка и подкасты о стране/городе.
  • Фильмы/документалистика о регионе.
  • Офлайн-игры на случай ожиданий.

Источники сведений

  • Местное радио: новости/погода/культура.
  • Печатные газеты и туристические брошюры.
  • Живое общение с местными и путешественниками. 

8. Быстрый доступ к интернету и безопасность

8.1 Где искать Wi-Fi

  • Кафе и рестораны: сетевые (Starbucks, McDonald’s) и локальные сети.
  • Торговые центры: бесплатные зоны на входах/фуд-кортах.
  • Общественные места: библиотеки, музеи, вокзалы, аэропорты, остановки транспорта.
  • Отели: лобби часто открыто даже для гостей.

8.2 Безопасность подключения

  • VPN: включайте при любом публичном Wi-Fi (подготовьте приложение и профиль заранее).
  • Минимум задач: выполняйте только критичное; не проводите банковские операции.
  • Отключите автообновления и фоновую синхронизацию, чтобы не сжечь лимит и не зависеть от сети.
Важно: публичные сети небезопасны. Используйте их как «канал последней надежды», не вводите пароли к банку и почте, по возможности работайте через одноразовые коды/гостевые пароли и всегда с VPN.

📋 Итоговый чек-лист перед выездом

  • Наличные в местной валюте
  • Копии документов (бумага + офлайн в телефоне)
  • Офлайн-карты и схемы транспорта
  • Переводчик с офлайн-пакетами
  • Экстренные контакты и адрес посольства
  • Заряженный power bank и адаптер
  • Банк уведомлён о поездке
  • Ключевые фразы на местном языке
  • Адрес отеля на местном языке сохранён
  • План поездки и контакты оставлены близким

Совет: распечатайте этот чек-лист или сохраните как офлайн-заметку.

Обновлено: . Материал подготовлен для путешественников, которые хотят оставаться эффективными без мобильного интернета.

суббота, 9 августа 2025 г.

 Почему даже доверенные сервисы могут стать источником угроз (и как себя защитить)

Что произошло: случай с трояном Buhtrap

Недавно компания СКБ Контур обнаружила масштабную атаку на пользователей популярного сервиса электронного документооборота Диадок. Злоумышленники запустили настоящую "цепную реакцию" заражения.

Важно понимать: сам портал Диадок не был взломан. Проблема оказалась гораздо коварнее.

Как работала "цепная реакция" заражения

Схема напоминала распространение инфекции:

  • Этап 1: Злоумышленники взломали несколько аккаунтов клиентов Диадока
  • Этап 2: От имени этих компаний начали рассылать зараженные ZIP-архивы с трояном Buhtrap своим деловым партнерам
  • Этап 3: Получатели видели знакомое имя отправителя, доверяли файлу и запускали его
  • Этап 4: После заражения их компьютеры автоматически начинали рассылать вирус дальше — уже от имени новых жертв
  • Этап 5: Так вирус распространялся по цепочке от одной компании к другой, используя реальные деловые связи

Цель атаки: кража денег через системы интернет-банкинга и перехват платежных операций.


Что делает троян Buhtrap

вторник, 29 июля 2025 г.

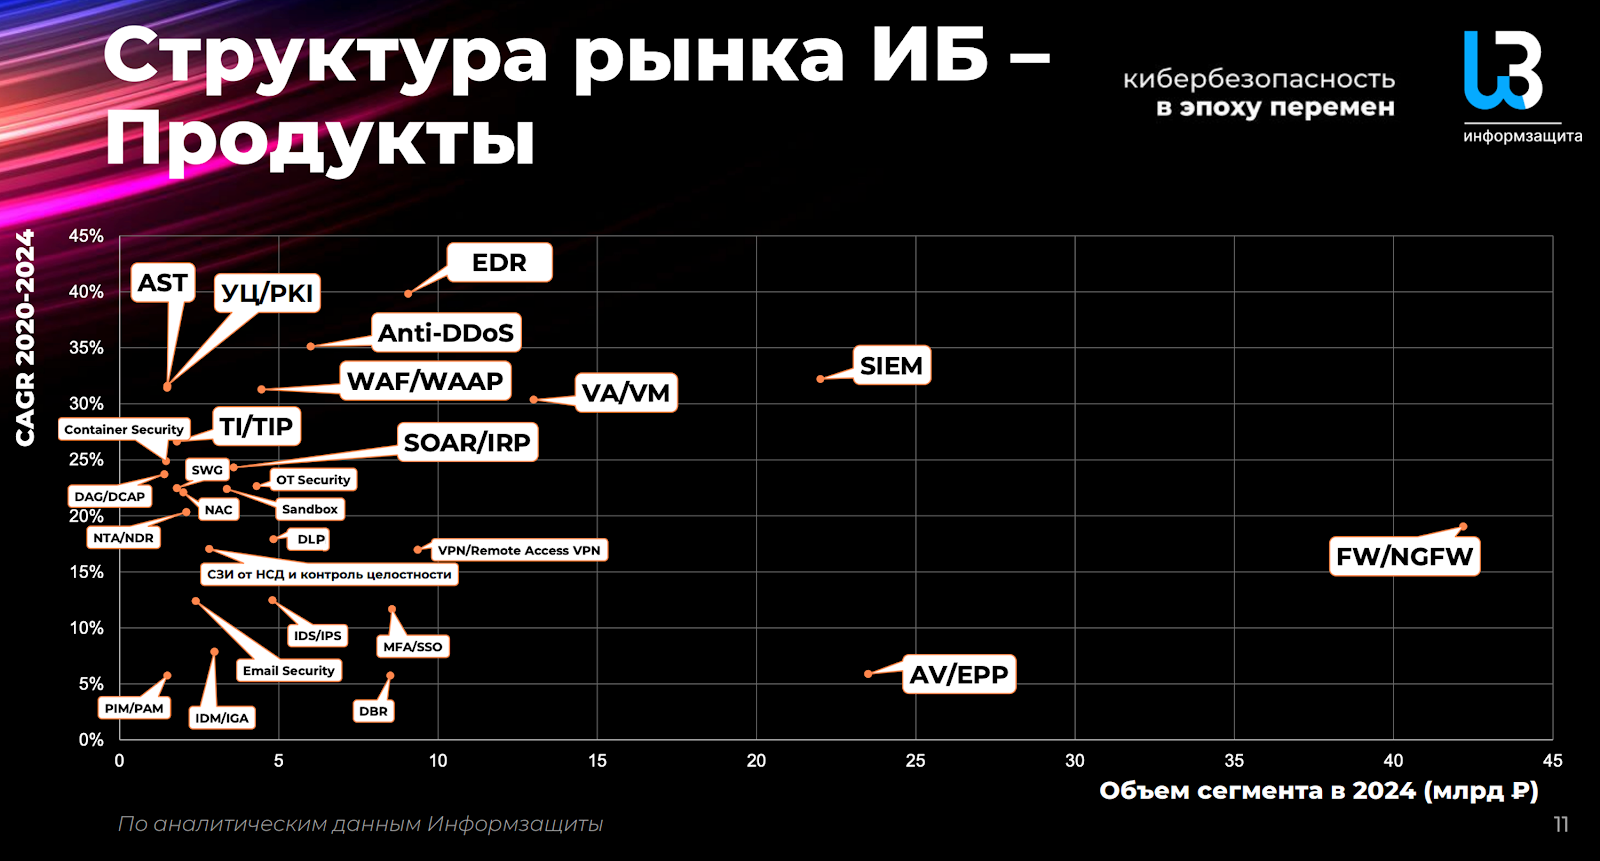
Структура рынка информационной безопасности в России в 2024 году


Прекрасное исследование компании Информзащита о том какой объем у каждого класса продуктов и насколько он рос с 2020 по 2024 год в среднем (CAGR).

суббота, 26 июля 2025 г.

Какой мессенджер действительно безопасен?

В эпоху цифровой слежки и утечек данных вопрос безопасности мессенджеров становится критически важным. Я часто слышу вопрос: "Какой мессенджер реально безопасен?" Ответ не так прост, как хотелось бы многим.

Реальность: абсолютной безопасности не существует

Начну с главного: не существует абсолютно "непробиваемого" мессенджера. Безопасность всегда зависит от вашей модели угроз. От кого вы защищаетесь? От случайных хакеров? От массовой корпоративной слежки? От целевых атак спецслужб? Ответ на этот вопрос определяет выбор инструмента.

Топ-5 мессенджеров с точки зрения безопасности

Взлом мессенджерв TeleMessage в мае 2025: когда корпоративная безопасность дала трещину

Майский взлом TeleMessage 2025: когда корпоративная безопасность дала трещину


В мае 2025 год произошёл инцидент, который заставил многих пересмотреть отношение к корпоративным мессенджерам. Взлом израильской компании TeleMessage — которая создаёт "улучшенные" версии Signal для государственных структур — стал настоящим уроком для всей индустрии кибербезопасности.

🔍Что произошло на самом деле?

История началась довольно банально — хакеры проникли в серверную инфраструктуру TeleMessage и обнаружили нечто неожиданное. Оказалось, что архивные логи чатов хранились в незашифрованном виде. Да, вы не ослышались — компания, которая позиционировала себя как поставщик "безопасных решений", банально не шифровала данные пользователей.

Масштаб утечки: Пострадали и Погранично-таможенная служба США, и сотрудники криптобиржи Coinbase. 

TeleMessage пришлось экстренно приостановить работу "из соображений повышенной осторожности". Звучит как эвфемизм года, не правда ли? За этими обтекаемыми словами скрывается паника и осознание масштаба провала.

понедельник, 21 июля 2025 г.

Руководство по цепочкам доверия SSL-сертификатов

 Когда вы видите зелёный замочек в браузере при заходе на HTTPS-сайт, за этим стоит целая система проверок. Давайте разберём подробно, как это работает, зачем нужна цепочка доверия и какие ошибки чаще всего допускаются.


📝 Оглавление:

  1. Что такое цепочка доверия

  2. Какие сертификаты отдаёт сервер клиенту

  3. Почему нельзя отдавать корневой сертификат (Root CA)

  4. Что происходит, если сервер не отдаёт промежуточный сертификат

  5. Как браузеры «докачивают» промежуточные сертификаты (AIA fetching)

  6. Типы сертификатов и градации доверия (DV, OV, EV)

  7. Почему «зелёный замочек» не означает легальность сайта

  8. Частые ошибки администраторов и их последствия

  9. Практические советы и золотые правила

  10. Современные тенденции и автоматизация сертификатов

  11. Полезные инструменты и ресурсы

суббота, 19 июля 2025 г.

Экзистенциальная угроза цифровой экономике: что будет, если отключат DigiCert и GlobalSign? Реальные бизнес-риски и сценарии блокировки CA — экспертное мнение

Экспертное заключение специалиста по кибербезопасности для ИТ-директора и владельца бизнеса

1. Executive Summary

Отключение страны от западных Certificate Authorities (DigiCert, Sectigo, GlobalSign, Let's Encrypt и др.) представляет экзистенциальную угрозу для цифровой экономики поскольку разрушается созданная десятилетиями единая структура доверия. За три десятилетия работы в области информационной безопасности я наблюдал множество системных сбоев, но отключение от глобальной PKI-инфраструктуры — это беспрецедентный сценарий, который может парализовать не только веб-сервисы, но и всю экосистему мирового цифрового доверия. И это уже где-то рядом, коллеги.

Масштаб проблемы: 95%+ всех HTTPS-соединений, электронных подписей корпоративного уровня, API-интеграций и финтех-сервисов окажутся недоступными для внешних пользователей в течение первых 24-48 часов после отключения.


Причины, почему "жёсткая локализация" PKI в России недостижима (по состоянию на 2025)

1. Гетерогенность устройств и софта

  • В РФ преобладают многообразные ОС и устройства (Windows, macOS, Linux, Android, iOS, "серые" прошивки на IoT и кассовом ПО).
  • Нет единой централизованной ОС и "экосистемы" (как в КНР, где почти всё — форки Linux/Android и местные бренды).  КНР создала собственную цифровую экосистему: HarmonyOS, Aliyun, Baidu Browser, WeChat, и т.д.

2. Неконтролируемые браузеры и маркетплейсы

  • Chrome, Firefox, Safari, Edge — контролируются западными вендорами, доверие к корневым CA задаётся через их процедуры (Inclusion Program, Root Program).
  • Нельзя централизованно, на уровне регулятора, массово "навязать" доверие российским CA на сотнях миллионов устройств (без доступа к исходникам и дистрибуции ПО).