пятница, 5 июля 2019 г.

Новые тренды на рынке ИБ

Новые тренды на рынке ИТ и на рынке ИБ

Существует одна проблема лично для меня, возможно для кого-то тоже: когда ты занимаешься только ИБ, то возникает разрыв знаний с ИТ технологиям. Сейчас информации такое количество на рынке ИБ, что отслеживать новые веяния в ИТ очень сложно. Но нужно.

Информационная безопасность неотделима от ИТ! Только если ты хорошо знаешь сетевые технологии, то ты можешь хорошо защищать сети, если ты хорошо знаешь операционные системы, то можешь хорошо их защищать и так далее.

Контейнеры


Сотрудники ИТ все чаще используют контейнеры вместо виртуальных машин. Такие слова как Docker, Kubernets, Pod, OpenShift активно используются сотрудниками многих компаний. Знаете ли их вы и знаете ли вы проблемы в ИБ в них, как безопасники?

Контейнеры легковесны, поскольку занимают несколько мегабайт, в отличие от виртуальных машин, занимающих гигабайты. И с ними ИТ специалистам проще работать и масштабировать под задачи бизнеса, который требует быстрых результатов и выхода на рынок новых продуктов. Сейчас это делают на основе уже готовых шаблонов контейнеров, на основе которых строят новые приложения. Готовые контейнеры находят, например, на Docker HUB.
Одновременно у контейнеров уже найдены уязвимости и уже были взломы, например, взлом и использование затем мощностей Тесла для зарабатывания криптовалюты был основан на уязвимостях Kubernets.
И уже существуют компании, которые понимают эти уязвимости и делают микросегментацию для сервисов, которые выставляют публично контейнеры.
Например, продукт компании https://www.twistlock.com/ позволяет визуализировать контейнеры, показать уязвимости, защитить контейнеры во время их работы, создать внутреннюю сегментацию в рамках одного хоста с контейнерами.

Function as a Service или бессерверные вычисления

Да, уже есть такие типы облачных сервисов как IaaS, PaaS, SaaS и даже SecaaS, теперь еще и FaaS, когда вы платите поставщику сервиса за исполнение ваших функций, а не операционных систем или приложений. Впервые такое сервис предоставила в 2014 году AWS Lambda, затем уже Google Cloud Functions и Microsoft Functions. Также эту технологию называют бессерверные вычисления. То есть вы передаете сервису для обработки какую-то функцию которая вам нужна в данный момент. Это очень удобно масштабировать и позволяет резко усилить возможности компании в период отчетности или наплыва запросов клиентов, например, в конце квартала или года.

И у этих технологий тоже уже есть уязвимости, например, в данном видео в поле с именем файла PDF для отдела HR вставляется команда curl для скачивания дополнительного кода с pastebin и этот код выполняется на сервере FaaS и результат атаки впечатляет. Как от этого защититься?
Существуют компании, которые занялись защитой Serverless технологий, например, компания PureSec, в продукте выполняется контроль работы таких приложений и даже есть WAF для проверки входящих запросов к сервисам.

SOAR и автоматизация

Конечно же по планете шагает автоматизация. Это применимо одновременно к ИТ и к ИБ. Если существует хоть одна повторяющаяся операция в ИТ или ИБ службе, то ее стоит автоматизировать - зачем мучить сотрудников. 

Основным драйвером продуктов автоматизации в России я вижу то, что руководство готово выделять бюджет на продукт, но не готов выделять деньги на новых сотрудников. Поэтому основная задача продуктов класса SOAR - ускорить работу сотрудников текущих или вообще освободить их от рутинных простейших операций: проверок отчетов сканеров уязвимостей, антивирусов, песочниц или даже автоматически решать задачи приходящие по email от сотрудников - заявки на проверки фишнговых писем, автоматические проверки систем или построение отчетов по разным заданным параметрам.
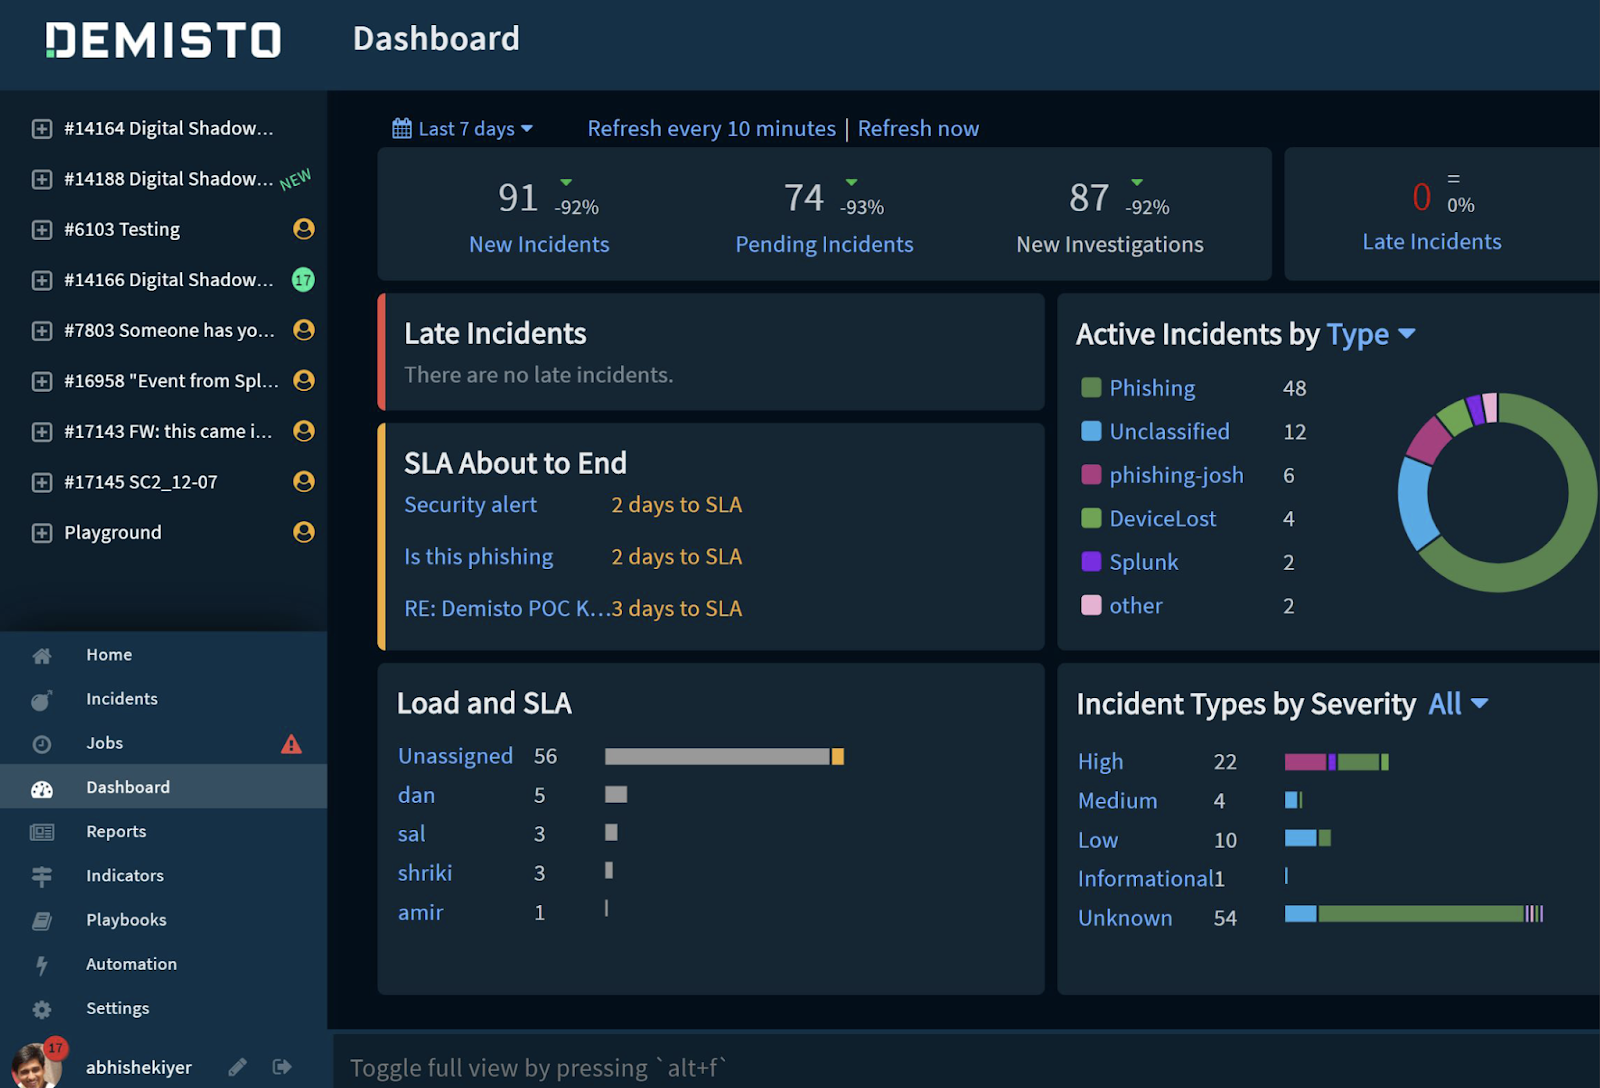

Здесь много продуктов и я постепенно осваиваю продукт Demisto - он позволяет подключаться к существующим или реализовать системы управления инцидентами, автоматически обогащает каждый инцидент нужной информацией, подключает других сотрудников, пишет им запросы, проверяет чтобы сотрудники вовремя на них ответили, не забывает им напомнить, потом строить отчеты и графики эффективности внутренних процессов ИТ и ИБ. 

Основой систем SOAR является создание или использование уже готовых Playbook - алгоритмов описывающих как работает процесс и что нужно сделать на каждом шаге. SOAR автоматизирует прохождение этого алгоритма, помогает всем сотрудникам на каждом шаге, подключается ко всем система компании сам через API и решает многие вопросы без участия человека. 

Например, Demisto может собрать нужные индикаторы IOC, затем проверить их с полученными в инциденте IP, URL, DNS адресами, хешами и др. Затем автоматически настроить сиетемы защиты на из блокировку, оповестить людей и сформировать графический отчет о своей работе.

Вот так выглядит простейший Playbook когда вы сравниваете свой файл с базой Threat Intelligence например из Facebook и затем со следующей базой, например, с VirusTotal и так далее.

Также основой выгодой таких готовых цепочек проверок является то, что ваш сотрудник может быть не таким профессиональным и даже не знать все методы и способы которые используются профессиональными сотрудниками, но просто запускать этот playbook когда ему нужно проверить заражение или просто любой файл. В Demisto, например, заведено уже 50 готовых плейбуков - что делать в случае потери ноутбука сотрудником, в случае находения вредоносного кода песочницей и так далее. Кроме того Demisto постоянно поддерживает коннекторы к 300 типам различных внешних продуктов ИБ, поддерживает их актуальные версии, чтобы скрипты работали без ошибок.

Пример автоматизации Demisto + песочницы Palo Alto Networks Wildfire + системы Threat Intelligence Autofocus


суббота, 22 июня 2019 г.

Троян в BIOS или руткит в ОС можно обнаружить по сетевому трафику

На прошедшей неделе многие исследователи говорили о том, что проблемой современного мира является атака на цепочку поставок оборудования (supply chain). Существует угроза, что кто-то встроит закладку либо в плату, либо в BIOS в поставляемое вам оборудование. Сделать это можно бесконтрольно в любой точке логистики: от старта производства чипов до доставки собранного оборудования к вам.


Если есть возможность вредоносному коду запуститься до вашей операционной системы и до старта любого защитного продукта, то шансов его обнаружить на самом хосте имеющимися хостовыми средствами защиты очень мало. Начал говорить на эту тему на прошедшей неделе Александр Матросов в своем выступлении на OFFZONE.

Он привел несколько вариантов защиты на уровне ядра, загрузчика. На конференции  ICC.MOSCOW об этом же рассказал в своем выступлении (запись уже доступна) Тимур Биячуев.

Как вы видите на слайде Александра Матросова выше, защиты от трояна в BIOS нет. Так ли все плохо?

Как узнать, что ваш BIOS содержит троян?

Существует одна проблема для атакующего - ему нужно каким-то образом передавать информацию из кода запущенного из BIOS в сторону своего создателя или центра управления. Для этого трояну приходится использовать сеть компании, в которой стоит данное взломанное оборудование, будь то сервер, роутер, сотовый телефон, кофемашина (угрозы IoT) или станок (если мы говорим про защиту ICS/SCADA).

И злоумышленники понимают, что в сетевом пакете им спрятаться некуда. Да, они могут зашифровать само передаваемое сообщение, но сам сетевой пакет им спрятать некуда - он виден в сети и этот неожиданный пакет от конечного оборудования будет замечен и, возможно, заблокирован. Поэтому обычно используются соединения по типовым открытым портам в сети: порт 80, порт 53, порт 123. Смотрите ли вы за всеми неожиданными пакетами в своей сети?

Концепция Zero Trust

Существуют продвинутые безопасники, которые в курсе методологии Zero Trust - безопасно разрешать только те соединения изнутри сети наружу, которые реально нужны для работы. Если в вашей сети соединения в стиле permit any any для всех хостов в сети друг к другу и к Интернет, то безопасности никакой нет и межсетевой экран совершенно бесполезен. Если вы хотите усилить свою безопасность, предлагаемая методика - для вас.

О концепции Zero Trust говорят во всем мире уж лет пять, например, презентация Данила Дрожжина (КРОК) и Евгения Кутумина (PANW) про Zero Trust и реализацию его на межсетевых экранах Palo Alto Networks:

Соответственно, презентация выше о том, что если вы применяете технологию Zero Trust, то вы должны не просто купить лучший в мире межсетевой экран, а еще и важно настроить его правильно. И в этом случае утечь из вашей сети информация из трояна НЕ МОЖЕТ, пока вы ее сами не разрешили.

NGFW отлично справляются с различными видами туннелирования, типа TCP-over-DNS и техниками обхода защиты, например, использования чужого порта другого приложения (например, передавать данные по 80 или 53 порту, которые обычно быть открыты). С правильно настроенным NGFW вредоносному коду сложно бороться.

Как найти несанкционированные соединения в Интернет на своем межсетевом экране. Практика. 

Посмотрите в трафик своей сети и соберите статистику используемых вашими сотрудниками приложений. Вы должны увидеть какие приложения передают трафик с каждого компьютера сотрудника или с сетевого устройства (принтер, роутер, сервер и др). Если у вас NGFW, то каждое соединение "раскрашено" контекстом: что за приложение L7 используется, какая страна, какой URL, какой конкретно сотрудник работает на компьютере, какие типы файлов внутри и др.

Пример: Unknown-TCP

На приведенном ниже скриншоте из вкладки ACC показан dashboard "TOP 10 приложений L7", вы видите, что в сети за последний час были соединения, которые помечены как unknown-tcp. Эта информация должна вас встревожить, потому что в сети компании обычно 200-300 приложений разного типа, и встроенный в NGFW детектор приложений их все "знает", то есть обнаруживает и блокирует, какими бы сложными они не были. На данной картинке видно, что за час сделано 36 сессий TCP, контент которых межсетевой экран не понял, поэтому пометил как unknown-tcp. Картинку можно кликнуть и увеличить:


Что наличие приложения unknown-tcp значит для вас? Наличие неизвестного соединения TCP или UDP или ICMP на NGFW - это инцидент. Нужно проводить расследование!

Проведем расследование инцидента c unknown-tcp используя возможности Palo Alto Networks NGFW

Начнем с простого: посмотрим в какие страны идут эти неизвестные соединения. Включим глобальный фильтр по исследуемому приложению unknown-tcp (видно слева на картинке, что фильтр включен). Посмотрим в dashboard Destination Regions, на котором показаны страны, в которые идет unknown-tcp:


Видно, что за 7 последних дней соединения были с Англией, США, Аргентиной, Россией, Германией, Францией, Китаем, Ирландией. Здесь выводы зависят от вашей сети и от вашего бизнеса. Обычно самые подозрительные - это редкие соединения! 5 раз соединялись с Китаем: кто, почему, зачем? Если вы не ведете бизнес с Китаем, то конечно вас должны заинтересовать все соединения в Китай из вашей сети - то есть вы их будете расследовать как более подозрительные. (Я встречал у заказчиков неизвестные им IPSEC туннели в Китай, хотя вроде как IPSEC в Китае разрешен далеко не всем.)

Следующим шагом можно перейти уже в подробный журнал и вывести на экран все соединения, например, давайте посмотрим все соединения с Китаем по unknown-tcp. Для простоты есть специальная кнопка в виджете Destination Regions - кликаем на кнопку и переходим из вкладки ACC (скриншот вкладки ACC был выше, где были dashboard со статистикой приложений в сети) во вкладку Monitor и в журнал Traffic - в нем журналируется каждое соединение и одновременно хранится обогащенная контекстом информация по этому соединению. Здесь на картинке вы видите уже все соединения, а не просто статистику:

NGFW для unknown-tcp собрал PCAP пакетов, поэтому у вас есть возможность кликнуть на зеленую стрелку (напротив каждой строки соединения) и посмотреть что же за контент был передан в Китай. Также можно скачать себе на компьютер в виде файла PCAP эти собранные пакеты, чтобы посмотреть в Wireshark.

На картинке выше вы видите, что была применена типовая тактика обхода защиты - соединение было сделано по tcp/80 порту, который открыт практически в любой компании (потому что по порту 80 работают все браузеры).

Движок детекта приложений межсетевого экрана (далее APP-ID) не увидел в передаваемом трафике никакого WEB контента и, более того, не увидел никакого известного ему типа трафика вообще. В базе NGFW хранятся тысячи паттернов приложений L7 - они все были проверены на этому трафике и никакой из них не подошел! Посмотрите всю базу приложений Palo Alto Networks на сайте applipedia.paloaltonetworks.com. Раз никакой тип трафика не был обнаружен движком APP-ID, то данный трафик был помечен как unknown-tcp. Мы с вами увидели как реально обходят защиту и увидели как этот обход защиты обнаружить.

Важно понимать, что если у вас L4 firewall, который не смотрит в содержимое пакета, то обнаружить такие атаки невозможно. Более подробно про разницу L4 и L7 читайте статью "Преимущества межсетевых экранов нового поколения".

Приведенный мной метод как никогда актуален, особенно в сетях с критический инфраструктурой.

Чтобы расследовать инцидент дальше нужно разбираться с владельцем конечного устройства: смотреть что работает в памяти устройства и зачем "оно" что-то отправляет в Китай.

Прелесть периметровой защиты в том, что в одной точке вы контролируете сразу все свои тысячи устройств всеми умеющимися у вас индикаторами атак.

Что дальше?

Полное описание лучших практик и стратегии защиты вашей сети на периметре и в том числе методология защиты Zero Trust, есть в виде записи вебинара Евгения Кутумина:


Важное замечание

Заражают не только BIOS. Заражают все виды устройств и софта. И там хакеры тоже используют туннели. Важно будет добавить, что любое приложение 7 уровня может являться транспортом для туннелей: тот же DNS или SSL туннель или HTTP может быть туннелем чего-то нелегитимного. И тут уже помогают сигнатуры IPS и anti-spyware - включайте их все, пожалуйста, неважно какая у вас сеть: телеком, банк, завод, больница, отель или автозаправка.

Сейчас я бы обращал еще внимание на туннели на основе websocket - например, прямо сейчас посмотрите имеющимися средствами кто использует websocket в вашей сети и задайтесь вопросом: зачем? 

суббота, 1 июня 2019 г.

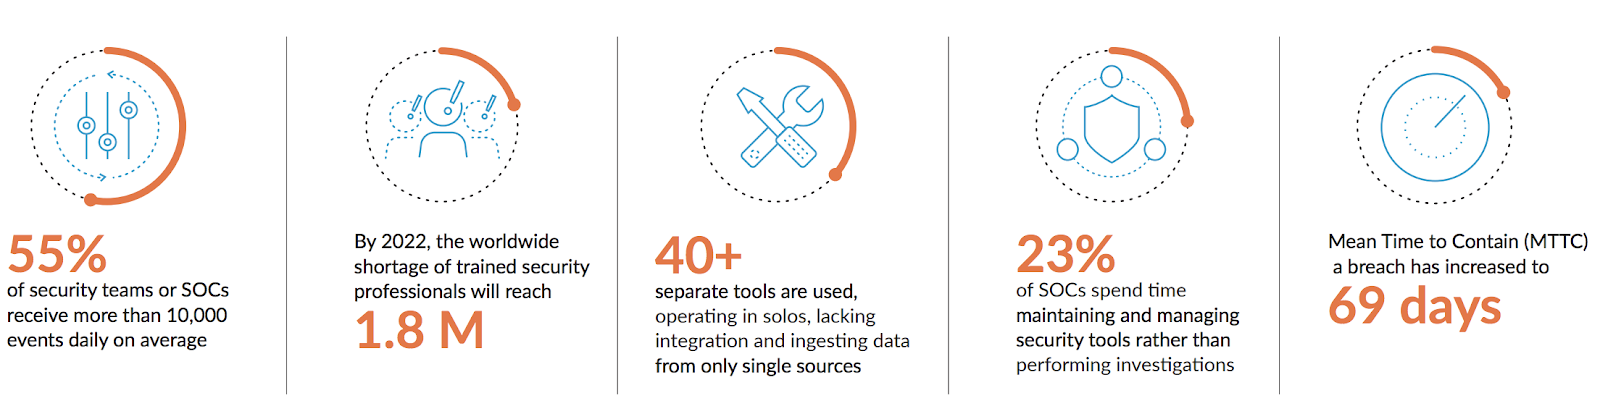
Какие трудности переживает сейчас любой SOC

Какие трудности переживает сейчас любой SOC, включая ГосСОПКУ?


  • мало сотрудников
  • много событий
  • мало времени на расследование и тем более Threat Hunting
  • много утилит, что скорее плохо, чем хорошо, между ними нет интеграции.


По данным уже расследованных взломов обнаружение факта что вас взломали происходит через 2-6 месяцев после взлома и это при наличии в крупных компаний таких передовых продуктов, как EDR,  UEBA, NTA, SOAR и других.

Одновременно существует потребность находить ответ на простой вопрос "как так вышло, что компания была взломана". Ответом на этот вопрос является картинка причинно-следственной связи от начала взлома и до того момента как его обнаружили.
На рынке стали появляться продукты, которые сразу собирают нужные события, чтобы ответить на вопрос что произошло. Ведь после взлома все-равно тратится драгоценное время на поиск в имеющемся объеме информации имеющимися утилитами всех предыдущих шагов.

На диаграмме ниже показано как раскрывает причинно-следственную связь продукт XDR компании Palo Alto Networks. По сути он разворачивает последовательность действий, которые предшествовали обнаружению и блокированию атаки. Если вы увидели, например, событие что локальная защита заблокировала вирус и затем попросили продукт рассказать историю, то на экране появляется картинка что же было до того как случилось. И это можно сделать нажатием одной кнопки, а не блужданием по всем утилитам и логам, что есть в компании. В данном случае - человек получил фишинговое письмо и кликнул на ссылку в нем:

Но у всего есть цена. Такое быстрое расследование инцидентов возможно, если все события заранее собирались и заранее сопоставлялись друг с другом. Ведь по-сути на экране набор совершенно нормальных событий - работа браузера, работа архиватора, работа скриптов. И только в совокупности эти события представляют собой угрозу, а по отдельности - нет.

Сколько нужно места, чтобы хранить эту всю информацию до того момента как она понадобится. Вот что сказали сотрудники исследовательской лаборатории Palo Alto Networks, приехавшие из Тель-Авива: "Для хранения событий 200 рабочих станций выделяется 1 террабайт на 1 месяц в Cortex Data Lake". А поскольку компании сейчас гораздо крупнее и распределены по всему миру, то можно представить что места требуются уже даже не террабайты, а петабайты. 

Единственным адекватным решением, которое сегодня видят разработчики - использовать для хранения журналов и событий облачные хранилища, предоставляемые крупными провайдерами: Google Cloud, Microsoft Azure, Amazon AWS и другие. Компания Palo Alto Networks предоставляет такое хранилище для журналов NGFW, UEBA, NTA, EDR/AET, облачных приложений под торговой маркой Cortex Data Lake. И на основе этого хранилища можно реализовать различные аналитические решения, как например было реализовано решение Cortex XDR.


Особенностью аналитики XDR, является то, что события анализируются поведенческими правилами, созданными на основе опыта реальных сотрудников, которые много лет расследуют инциденты и они заложили в поведенческие индикаторы (BIOC) свой опыт, которые позволяет по косвенным признакам распознать, что начинается взлом компании. Также вы можете заложить и свой опыт создав такие правила в самом интерфейсе продукта. 


Одновременно в мире идет работа над способами обмена информацией о расследованных инцидентах и индикаторами атак, которые уже были совершены. Для этого компании составляют Playbook действий хакеров и делятся друг с другом, например, лаборатория UNIT42 компании Palo Alto Networks свои исследования выкладывает тут https://pan-unit42.github.io/playbook_viewer/

Методики работы атакующих записываются в специальных TTP, что означает Tactics, Techniques, Procedures. И даже по набору TTP можно различать этих атакующих и можно отличать даже что за кампанию они сейчас развернули и на кого она нацелена.


И одновременно продукты безопасности встраивают в себя алгоритмы обмена и проверки таких индикаторов атак. Примерами таких стандартов обмена являются:
  • TAXII™ = Trusted Automated eXchange of Indicator Information
  • STIX™ = Structured Threat Information eXpression
  • СybOX™ = Cyber Observable eXpression

Существует глобальная база TTP - MITRE ATT&CK  и по ней ваши blue и read team могут проверять готовность компании противостоять описанным методикам и техникам взлома.

Недавно было проведено тестирование продуктов по безопасности, насколько эффективно они работают и по результатам всех опережает продукт TRAPS который обладает уникальными функциями защиты рабочих станций и одновременно является сенсором событий для Cortex XDR:


понедельник, 18 марта 2019 г.

Доступна запись Palo Alto Networks Security Summit 2019 в Москве


27:00 "To Cloud or not to Cloud", Alexandre Delcayre 43:10 "Что является важным критерием в проектах ИБ", Александр Парамонов 44:30 "Ваши проекты 2019-2020 года: SDN, SD-WAN, SOAR, NG SOC, UEBA, XDR, HTTP 2.0, DNS Security, SSL Decrypt", Денис Батранков 1:24:38 Cсылки на прошлые вебинары Palo Alto Networks https://safebdv.blogspot.com/p/blog-page.html 1:28:10 Круглый стол по облакам с участием Ангара (Сергей Шерстобитов, Дмитрий Пудов), Сбербанка (Сергей Валуйских), Яндекс.Облако (Григорий Отребьев), Северсталь (Сергей Гусев) 2:23:40 "Arista и Palo Alto Networks - как улучшить безопасность ядра сети", Андрей Нуштаев 2:38:57 Опыт выбора NGFW в компании EPAM, Дмитрий Чернобай, ИТ директор EPAM Systems 2:50:00 Cortex XDR - English language 3:49:49 Cortex XDR - ответы на вопросы 4:59:17 "New Buzzwords, SOC, CSIRT, PSIRT, Next Gen SOC, Red/Blue Team, Shadow IT, Air GAP, Mimikatz, DFIR", Денис Батранков 5:11:10 "Интеграция Autofocus в SOC и автоматизация IoC через EDL и MineMeld", Денис Батранков 5:21:55 "Что такое TTP - Tactics, Techniques and Procedures", Денис Батранков 5:26:40 "Что делает бесплатная утилита MineMeld", Денис Батранков 5:30:18 Palo Alto Networks как источник аналитики в Big Data, Юрий Бутузов, ICL 5:52:40 "В фокусе пользователь, а не IP адрес" Игорь Булатенко, QIWI 6:19:38 RedLock и Aperture, Илья Осадчий, Tiger-Optics 6:44:50 Global Protect Cloud Service Palo Alto Networks и методики защиты удаленных офисов и мобильных устройств, Денис Батранков 7:35:35 SD-WAN, Сергей Козлов, Riverbed 8:06:10 Бесплатные утилиты SANS, Expedition, Migration Tool, UTD, Best Practice Assesment, SLR, Machine Learning для улучшения вашей безопасности, Денис Батранков 8:27:50 Награждение партнеров Palo Alto Networks, команда Palo Alto Networks

Чем отличается UTM от NGFW

На рынке ИБ постоянно идет нечеткий и невнятный разговор про отличие. Давайте резюмируем все эти разговоры. 

1. Почему они одинаковые: и UTM и NGFW выполняют много разных функций внутри одного устройства. То есть они одинаковые по этому параметру. 

2. Почему они разные: в UTM все функции выполняет один процессор, а в NGFW каждую функцию (в идеале) выполняет свой сопроцессор со своей памятью. То есть они полностью разные по архитектуре обработки трафика.

Как это проявляется у вас: при включении нужных вам функций: URL фильтрации, IPS и антивируса и всех 100% сигнатур - UTM умирает, а NGFW работает как ни в чем ни бывало.

Какая аналогия есть: компьютер с видеокартой и без. Почему вы никогда не покупаете компьютер без ускорителя графики, но покупаете межсетевой экран без ускорителя функций ИБ? 

UTM подходит если трафик в сети небольшой, NGFW используют на высоких скоростях, где функции анализа нужно распараллеливать уже.


Более подробно в обзоре межсетевых экранов

воскресенье, 17 марта 2019 г.

Новый оптимизатор политик Palo Alto Networks NGFW

Как оценить эффективность настройки NGFW

Самая частая задача - проверить насколько эффективно настроен ваш межсетевой экран. Для этого существуют бесплатные утилиты и сервисы у компаний которые занимаются NGFW. 


Например, у Palo Alto Networks есть возможность прямо из портала поддержки запустить анализ статистики межсетевого экрана - SLR отчет или анализ соответствия лучшим практикам - BPA отчет. Это бесплатные онлайн утилиты, которыми можно воспользоваться ничего не устанавливая.

Expedition (Migration Tool)


Более сложный вариант проверки своих настроек - скачать бесплатную утилиту Expedition (бывший Migration Tool). Она скачивается как Virtual Appliance под VMware, с ней настроек не требуется - нужно скачать образ и развернуть его под гипервизором VMware, запустить и зайти в веб-интерфейс.

На все картинки в статье можно (и нужно) кликать и увеличивать, чтобы было лучше видно.

Policy Optimizer 

И еще один вариант, о котором, сегодня расскажу подробнее - оптимизатор политик, встроенный в сам интерфейс Palo Alto Networks. Чтобы его продемонстрировать я установил межcетевой экран у себя дома и написал простое правило: permit any to any. В принципе такие правила иногда вижу даже в корпоративных сетях. Естественно я включил все профили безопасности как видно на скриншоте слева. 


На скриншоте выше показан пример моего ненастроенного межсетевого экрана, где почти все соединения попадают в последнее правило: AllowAll, что видно по статистике в колонке Hit Count.

Zero Trust

Существует подход к безопасности под названием Zero Trust. Что это значит: мы должны разрешить людям внутри сети ровно те соединения которые им нужны и запретить все остальное. То есть нам надо добавить четкие правила по приложениям, пользователям, URL категориям, типам файлов; включить все сигнатуры IPS и антивируса, включить песочницу, DNS защиту, пользоваться IoC из доступных баз Threat Intelligence. В общем задач при настройке межсетевого экрана - приличное количество. 

Кстати минимальный набор необходимых настроек для Palo Alto Networks NGFW описан в одном из документов SANS: Palo Alto Networks Security Configuration Benchmark - рекомендую начать с него. И конечно же есть набор лучших практик по настройке межсетевого экрана у компании-производителя: Best Practice.

Итак, у меня неделю простоял дома межсетевой экран. Давайте посмотрим какой трафик в моей сети есть: 

Если отсортировать по числу сессий, то больше всего их создает bittorent, потом идет SSL, затем QUIC. Это вместе статистка и по входящему и по исходящему трафику: очень много идет внешних сканирований моего роутера.  Разных приложений в моей сети - 150. 

Итак, все это было пропущено одним правилом. Посмотрим теперь что по этому поводу говорит Policy Optimizer. Если вы смотрели выше на скриншот интерфейса с правилами безопасности, то слева внизу видели маленькое окошко, которое мне намекает, что существуют правила, которые можно оптимизировать. Давайте туда кликнем.
Что показывает Policy Optimizer:
  • Какие политики не использовались совсем, 30 дней, 90 дней. Это помогает принять решение удалить их совсем.
  • Какие приложения в политиках были указаны, но таких приложений в трафике не обнаружено. Это позволяет удалить лишние приложения в разрешающих правилах.
  • Какие политики разрешали все подряд, но там реально ходили приложения, которые было бы неплохо согласно методике Zero Trust указать явно.

Кликнем на Unused.

Чтобы показать как это работает я добавил несколько правил и они пока что за сегодня ни разу не пропустили ни одного пакета. Вот их список:


Возможно, со временем там пройдет трафик и тогда они исчезнут из этого списка. А если они будут в этом списке 90 дней - то, вы можете принять решение удалить эти правила. Ведь каждое правило дает возможность для хакера.
Существует реальная проблема при конфигурации межсетевого экрана: приходит новый сотрудник, смотрит в правила межсетевого экрана, у если у них нет никаких комментариев и он не знает почему это правило создано, нужно ли оно реально, можно ли его удалить: вдруг человек в отпуске и через 30 дней трафик снова пойдет от нужного ему сервиса. И как раз эта функция помогает ему принять решение - не пользуется никто - удалить! 

Кликнем на Unused App.

Мы кликаем в оптимизаторе и видим, что открывается интересная информация.

Мы видим, что существует три правила, где число разрешенных приложений и число реально проходивших по этому правилу приложений отличается. Мы можем кликнуть и посмотреть список этих приложений и сравнить эти списки.
Например, кликнем на кнопку Compare для правила Max.

Здесь видно, что были разрешены приложения facebook, instagram, telegram, vkontakte. Но реально трафик ходил лишь по части подприложений. Здесь нужно понимать, что приложение facebook содержит несколько подприложений. Весь список приложений NGFW можно увидеть на портале applipedia.paloaltonetworks.com и в самом интерфейсе межсетевого экрана в разделе Objects->Applications и в поиске наберите имя приложения: facebook, получится такой результат:
Итак, часть из этих подприложений NGFW увидел, а часть нет. На самом деле вы можете отдельно запрещать и разрешать разные подфункции фейсбука. Например, разрешать смотреть сообщения, но запрещать чат или передачу файлов. Соответственно Policy Optimizer говорит об этом и вы можете принять решение: разрешить не все приложения фейсбука, а только основные.
Итак, мы поняли, что списки разные. Вы можете сделать так, чтобы правила разрешали ровно те приложения, что реально ходили по сети. Для этого вы кликаете кнопку MatchUsage. Получается вот так:
И также вы можете добавить приложения, которые считаете нужными - кнопка Add в левой части окна:

И затем уже это правило можно применить и протестировать. Поздравляю!

Кликнем No Apps Specified.

В данном случае откроется важное для обеспечения безопасности окно.

Таких правил, где не указано приложение уровня L7 явно, скорее всего, в вашей сети очень много. И в моей сети есть такое правило - напомню, что я сделал его при первоначальной настройке, специально чтобы показать как работает Policy Optimizer.
На картинке видно, что правило AllowAll пропустило за промежуток времени с 9 марта по 17 марта 220 гигабайт трафика, что всего разных приложений в моей сети 150 штук. И это еще мало. Обычно в среднего размера корпоративной сети 200-300 разных приложений.
Итак, одно правило пропускает аж 150 приложений. Как правило это означает, что межсетевой экран настроен неправильно, потому что обычно в одном правиле пропускается 1-10 приложений для разных целей. Давайте посмотрим что это за приложения: кликнем кнопку Compare:
Самое чудесное для администратора в функции Policy Optimizer это кнопка Match Usage - вы можете одним кликом создать правило, где введете в правило все 150 приложений. Вручную, это делать было бы достаточно долго. Число задач для работы администратора даже в моей сети из 10 устройств - огромное.
У меня дома работает 150 разных приложений, передающих гигабайты трафика! А сколько у вас?
А что же творится в сети из 100 устройств или 1000 или 10000? Я видел межсетевые экраны где 8000 правил и я очень рад, что сейчас у администраторов есть такие удобные средства автоматизации.
Часть приложений которые увидел NGFW вам будет не нужна, поэтому вы просто их удалите, или сделаете клонирование правил кнопкой Clone (в главном интерфейсе) и в одном правиле приложения разрешите, а в другом приложения заблокируете, как точно не нужные в вашей сети. Такими приложениям часто становятся bittorent, steam, ultrasurf, tor, tcp-over-dns и другие.
Ну и давайте кликнем в другое правило - что там видно:

Да, тут приложения, характерные для multicast. Мы должны их разрешать, чтобы работал просмотр видео по сети. Кликаем Match Usage. Отлично! Спасибо Policy Optimizer.

А как же Machine Learning.

Сейчас модно говорить про автоматизацию. То что я описывал вышел - очень помогает. Существует еще одна возможность, о которой я должен рассказать. Это функционал Machine Learning, встроенный в утилиту Expedition, которая уже упоминалась выше. В этой утилите существует возможность переносить правила с вашего старого межсетевого экрана другого производителя. А еще там есть возможность анализировать существующие журналы Palo Alto Networks и предлагать какие правила написать. Это похоже на функционал Policy Optimizer, но в Expedition это еще боле расширено и вам предлагается уже список готовых правил - вам нужно их просто утвердить. Чтобы протесстировать этот функционал существует лабораторная работа - мы ее называем тест драйв. Этот тест можно сделать зайдя на виртуальные межсетевые экраны, которые сотрудники офиса Palo Alto Networks в Москве запустят по вашему запросу.

Запрос можно отправить по адресу Russia@paloaltonetworks.com и в запросе написать: Хочу сделать UTD по Migration Process.

На самом деле лабораторных работ под названием Unified Test Drive (UTD) несколько вариантов и все они доступны удаленно после запроса.


суббота, 16 марта 2019 г.

Запись конференции Palo Alto Networks 12 марта 2019


Прошла конференция и мы выложили запись
https://www.youtube.com/watch?v=n3UKaF71uk4


Тайминг
27:00 "To Cloud or not to Cloud" Alexandre Delcayre 43:10 "Что является важным критерием в проектах ИБ" Александр Парамонов 44:30 "Ваши проекты 2019-2020 года: SDN, SD-WAN, SOAR, NG SOC, UEBA, XDR, HTTP 2.0, DNS Security, SSL Decrypt" Денис Батранков 1:24:38 Cсылки на запись вебинаров 1:28:10 Круглый стол по облакам с участием Ангара (Сергей Шерстобитов, Дмитрий Пудов), Сбербанка (Сергей Валуйских), Яндекс.Облако (Григорий Отребьев), Северсталь (Сергей Гусев) 2:23:40 "Arista и Palo Alto Networks - как улучшить безопасность ядра сети" Андрей Нуштаев 2:38:57 Опыт выбора NGFW в компании EPAM, Дмитрий Чернобай, ИТ директор EPAM Systems 2:50:00 Cortex XDR - English language 3:49:49 Cortex XDR - ответы на вопросы 4:59:17 "New Buzzwords, SOC, CSIRT, PSIRT, Next Gen SOC, Red/Blue Team, Shadow IT" Денис Батранков 5:11:10 "Интеграция Autofocus в SOC и автоматизация IoC через EDL и MineMeld", Денис Батранков 5:21:55 "Что такое TTP - Tactics, Techniques and Procedures", Денис Батранков 5:26:40 "Что делает бесплатная утилита MineMeld", Денис Батранков 5:30:18 Palo Alto Networks как источник аналитики в Big Data, Юрий Бутузов, ICL 5:52:40 "В фокусе пользователь, а не IP адрес" Игорь Булатенко, QIWI 6:19:38 RedLock и Aperture, Илья Осадчий, Tiger-Optics 6:44:50 Global Protect Cloud Service Palo Alto Networks и методики защиты удаленных офисов и мобильных устройств, Денис Батранков 7:35:35 SD-WAN, Сергей Козлов, Riverbed 8:06:10 Бесплатные утилиты SANS, Expedition, Migration Tool, UTD, Best Practice Assesment, SLR, Machine Learning для улучшения вашей безопасности, Денис Батранков 8:27:50 Награждение партнеров Palo Alto Networks, команда Palo Alto Networks