воскресенье, 23 сентября 2018 г.

Безопасность на дорогах и безопасность в компьютерных сетях


Аналогия
Если провести аналогию с правилами дорожного движения и правилами информационной безопасности, то можно увидеть куда надо стремиться. Правила дорожного движения разрабатываются давно, поэтому их все более менее знают. Если кто-то хочет выехать на дорогу, то он знает, что сначала нужно выучить правила, сдать их и потом уже можно.  Если ты просто подключаешься в интернет, то простейшая наглядная агитация на стенах учреждения, висит только в продвинутых компаниях, типа Сбербанка. В Интернет если кто-то хочет подключить свою организацию, то правила тоже есть: отраслевые (банк России), государственные  (ФЗ-152) и надгосударственные (GDPR, PCI DSS). Правила эти никого сдавать не требуют. Обучать людей не треюут. А почему? Ведь аналогия с правилами дорожно движения говорит, что это нужно делать.  Соответственно на курсы никто не ходит, а они (слава богу) есть. Я об этом и хочу поговорить.
Специалисты
Основная проблема любой организации, что в ней нет специалистов, которые бы где-то сдавали какие-то экзамены по информационной безопасности. Если при подключении в Интернет требовать наличие в организации такого человека, если требваеть у этого человека наличие сданных экзаменов, то уже можно ожидать, что в организации есть человек, которые понимает в основных темах: инвентаризация ресурсов, сканирование уязвимостей, установка патчей, зачем нужна двухфакторная аутентификация в интернет-банке и VPN или у администраторов сети, как работает хостовая и сетевая защита.
Я понимаю что таких специалистов мало, но ведь существует аутсорсинг. Интернет и угрозы существуют, а специалистов - не существует. Машины и дороги существуют - правила и обученные люди на дороге не просто существуют - их необученными туда и не пускают.
Оборудование
Критерием современных законодательных инициатив является наличие специализированного оборудования. У оборудования постепенно появляются классы, например, для IPS придумали аж 6 классов, для межсетевых экранов придумали еще 6 классов с разными буквами вперемешку: АБВГД. Например, требуется наличие сертифицированного межсетевого экрана. А то что в нем одно правило permit any any - это никого не волнует. Почему?
В ПДД есть тоже требования к сертификации автомобилей, но они не требуют передачи интеллектуальной собственности в лаборатории. В информационной безопасности производитель должен полностью открыть все технологии как работает продукт и даже показать исходные коды. Хотя можно было бы просто проверить, что он выполняет те функции, которые нужны для работы, как это делают с автомобилями. Почему?
Технологические процессы
А еще никто не читает журналы IDS (да и любые журналы) - тоже не волнует никого что там идут атаки. Почему? А то что администратор домена свободно может зайти куда угодно без двухфакторной аутентификации и любой человек, запустивший mimikatz может стать администратором домена - тоже никого не волнует. Почему? А то, что бекапы почтового сервера хранятся незашифрованные и доступны на общем сервере и любой сотрудник может подмонтировать его образ и почитать всю почту - тоже никого не волнует. Почему? Потому что никто не проверяет как все работает, не делает пентесты или аудит.
В общем в информационной безопасности не хватает одного требования - в любой организации должна быть фамилия ответственного за ИБ, у которого есть сданные "права" или сертификат. Жестко?

вторник, 4 сентября 2018 г.

Stonesoft Evader Tool жив?

Сегодня изучал последние тесты NSS Labs, где лучше всех по процентам в области атак выглядел ForcePoint. При ближайшем рассмотрении оказалось, что часть атак относится как раз к классу resiliency и за счет этих атак ForcePoint обошел всех. NSS не раскрывает, как всегда, что были за атаки, но говорит, что это старые атаки, которые были видоизменены. Это как раз любимая фишка была у StoneSoft, который теперь ForcePoint. Это было сделано в свое время в Evader Tool и что-то мне говорит, что это снова он.

Приведу пример подобных видоизмененных атак: допустим мы берем обычный вирус eicar и просто пакуем его в zip в несколько итераций вкладывая zip в zip. Есть вендора, кто будет распаковывать 3 таких вложения, есть кто 7, есть кто 10. Поэтому в тесте типа resiliency, где eicar запакован 8 раз один вендор пропустит, а другой заблокирует. Мы (PANW) рекомендуем в нашем best practiсe в принципе блокировать такие странные файлы используя file blocking profile. И все эти тесты StoneSoft Evader Tool я вижу периодически, но реально это какое-то все искусственное.

Если я запакую eicar 100 раз, то обойду любого вендора в тесте, но это разве правильный тест на реальные атаки?

Подвох всего этого, что сам ForcePoint тоже можно обойти добавив еще один раунд сокрытия атаки. Но в этот момент Evader останавливают и показывают пальцем на всех других вендоров. Это собственно и происходит на их сайте https://www.forcepoint.com/product/network-security/evader-forcepoint

пятница, 25 мая 2018 г.

Демонстрационная лицензия на партнерском портале Palo Alto Networks

Часто партнеры спрашивают как же сделать лицензию демонстрационную на NGFW для себя или для заказчиков Palo Alto Networks.
Лицензию может сделать любой партнер компании Palo Alto Networks прямо со своего партнерского портала NextWave. Там есть такая кнопочка Eval Requests. Если для себя, то выбрать Marketing/Tradeshow, и если для заказчика, то Customer Eval.


среда, 16 мая 2018 г.

Послевкусие конференции Positive Hack Days

Послевкусие конференции Positive Hack Days

Уже много лет прихожу на этот замечательный форум и понимаю, что для меня Positive Hack Days это
- возможность встретить ВСЕХ и узнать кто куда устроился на новое место
- возможность встретить тех, кого не ожидал, например Стивена Сигала или Жириновского
- возможность послушать очень интересных людей не только из России, но и других стран
- возможность познакомиться с новыми людьми

В этом году компания Palo Alto Networks участвовала вместе с компанией Ангара и для меня приятной неожиданностью было иметь свою собственную переговорную комнату, где можно было спокойно посидеть и пообщаться, попить кофе и другие напитки.

За что я благодарен организаторам превыше всего - за видеотрансляцию выступлений. К сожалению на всех секциях быть одновременно невозможно, поэтому я использовал ноутбук и наушники, чтобы сидя на одной секции "подсматривать" что происходит на всех соседних.

Что больше всего впечатлило в этот раз, так это выступление Елены Викуловой из Attack Killer для конкурса "Продай за 7 минут". Это пожалуй пример того, как можно очень творчески подойти к подготовке - в МХАТЕ, я уверен, завидовали. 
Ну и мне приятно, что я лично занял 1 место в этом конкурсе. Спасибо всем!


воскресенье, 4 марта 2018 г.

µTorrent поставляется с Adware

При попытке поставить µTorrent с их официального портала http://www.utorrent.com/intl/ru/, выяснилось, что многие антивирусы против одного из его модулей с хешем SHA256

6d3d8be63e496ed5062f84557a0eaddb27c2c1ea3653b3240c4557cca95fd8e2

TRAPS для MACOS заблокировал µTorrent при инсталляции:
И я сразу нашел этот хеш на VirusTotal

Оказалось, что с этим замечательным продуктом, все ставят себе Adware.

среда, 28 февраля 2018 г.

Сертификация Palo Alto Networks

Добрый день, коллеги!


В новостной ленте Алексея Лукацкого появилось и затем Алексей Комаров ретвитнул информацию о том, что отменили сертификаты у Palo Alto Networks. 

Это верно, информационное сообщение ФСТЭК тут:
https://fstec.ru/normotvorcheskaya/informatsionnye-i-analiticheskie-materialy/1516-informatsionnoe-soobshchenie-fstek-rossii-ot-1-fevralya-2018-g-n-240-24-554

Упомянутые сертификаты 2012 года кончаются в апреле 2018 года. Они настолько старые, что относятся к устройствам, которые уже даже не выпускаются: 2000 и 4000 серия, ну и версия операционной системы уже далеко не 4.0, а 8.0.
То есть отменили сертификаты которые сами по себе кончаются в апреле 2018 и мало того часть из них на устройства, которые вышли из продажи.


Чтобы продлить эти сертификаты нужно было снова показать исходный код, а делать это для сертификатов которые кончаются через 2 месяца - неэффективно. Поэтому офис Palo Alto Networks сконцентрирован на получении новых сертификатов на новые устройства и на новую операционную систему.

ФСТЭК верно смотрит на наличие уязвимостей и Palo Alto Network поддерживает эту практику. Все уязвимости заблаговременно устраняются производителем. Быстро сертифицировать новую, обновленную версию всегда сложно, поэтому мы всем заказчикам присылаем описание (workaround) по организационным методам защиты от найденных уязвимостей.

Для указанных в сообщении ФСТЭК уязвимостей было выпущено обновление, где они уже устранены. Это также указано на сайте ФСТЭК.
http://www.bdu.fstec.ru/vul/2017-02120
http://www.bdu.fstec.ru/vul/2017-02237


Palo Alto Networks серьезно относится к реальной защите и всегда оповещает своих заказчиков о своих уязвимостях и поддержка оказывает помощь в обновлении и своевременной защите.

Самая главная проблема, которую я вижу: невозможность установить обновления устройств защиты, пока не выйдет новый сертификат ФСТЭК. Хакеры пользуются такой возможностью.

Например, из последних новостей: почти все устройства Cisco сейчас имеют уязвимость CVSS 10 (выше не бывает), которая позволяет удаленно взять под управление устройство. И, поскольку, часто общаюсь с заказчиками, то знаю, что многие не установили это обновление, хотя оно вышло в феврале 2018 года.
Вот оповещение от Cisco


четверг, 22 февраля 2018 г.

Автоматизация конфигурации межсетевого экрана Palo Alto Networks

Автоматизация конфигурации межсетевого экрана Palo Alto Networks

Существуют одинаковые вопросы, которые периодически возникают у заказчиков. Сегодня коснусь частого вопроса как быстро создать много одинаковых правил или как быстро добавить много одинаковых объектов в одно правило.
Часто во время тестирования производительности заказчики ставят задачу: добавьте 500 правил NGFW или допустим 300 правил NAT. Естественно я не создаю это вручную из web интерфейса. Как это можете автоматизировать вы?

Есть два способа

ПЕРВЫЙ СПОСОБ: REST API

Через REST API скриптами. И здесь Palo Alto Networks чаще всего настраивают используя библиотеки для Ansible, вот тут они лежат (https://github.com/PaloAltoNetworks/ansible-pan). DevOps используют Ansible для разных целей и настройка NGFW одна из задач. Ansible используется для автоматической конфигурации динамически создаваемых виртуальных межсетевых экранов. Сегодня это актуально при использовании их для защиты сервисов компании, реализованных внутри публичных облачных сервисов, таких как Microsoft Azure или Amazon AWS или же встроенной системы защиты виртуализации на VM серии NGFW.
Вот в этом блоге замечательная статья как использовать REST API на Python http://securitynik.blogspot.ru/2016/07/writing-palo-alto-firewall-rest-api.html
В этом блоге рассказывается как использовать REST API из Powershell https://lockstepgroup.com/blog/scripting-with-palo-alto-networks/
Вы можете REST API использовать и для считывания и исправления различных параметров NGFW в реальном времени. Например, рассмотрим как управлять таблицей USER-ID и соответствием имени пользователя и группы в которой он работает. 
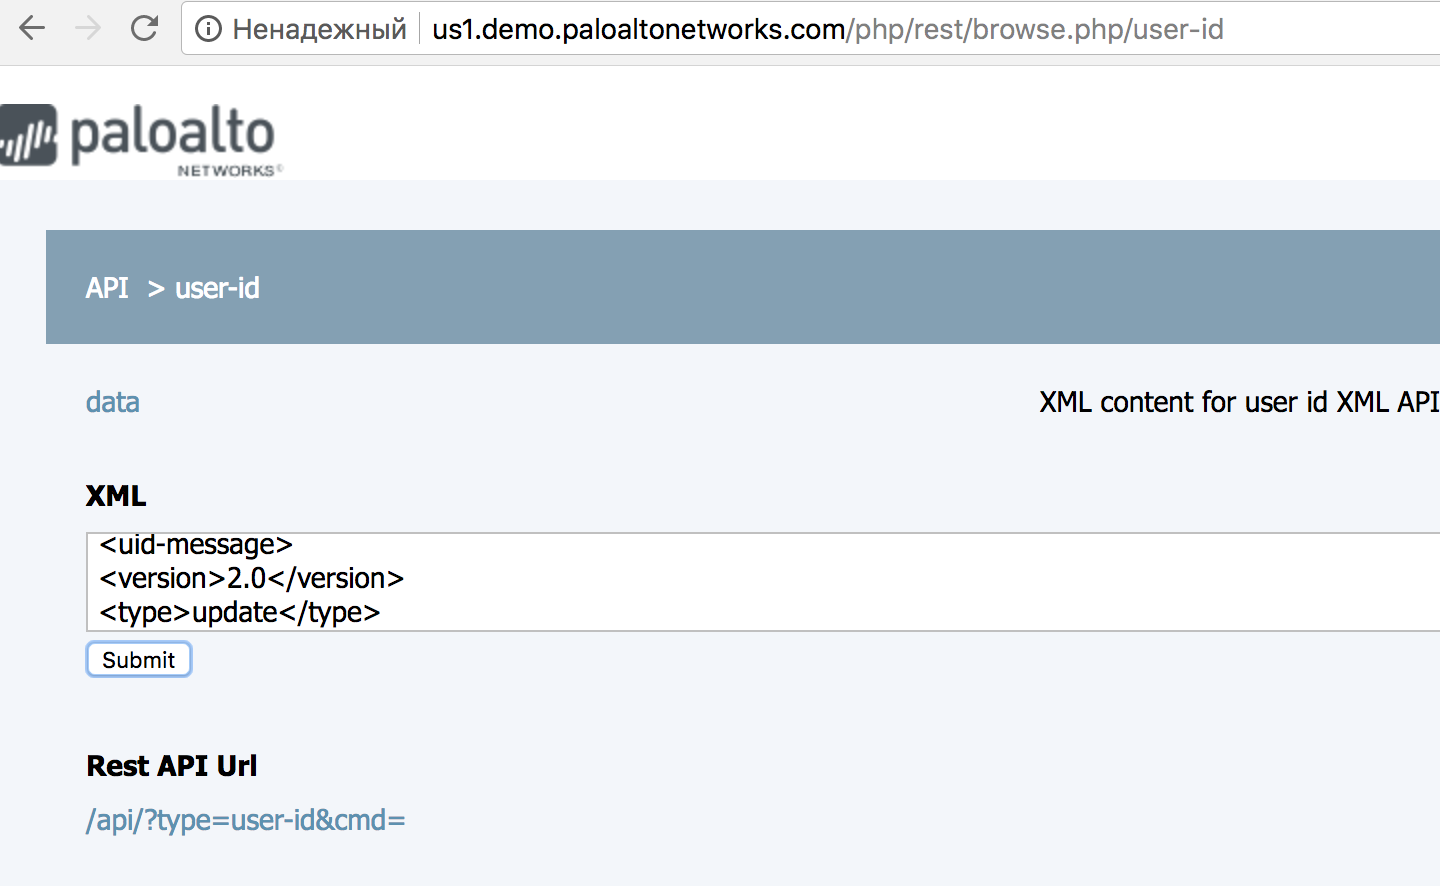
У NGFW есть доступ к REST API и через web интерфейс. Для этого в адресной строке браузера нужно добавить к IP адресу NGFW строку /api (после авторизации). Вот например, что нужно ввести в окошко REST API NGFW, чтобы добавить новую группу BestGirls и добавить в группу аккаунт и указать, что он работает с IP адреса 10.0.0.20.

<uid-message>
<version>2.0</version>
<type>update</type>
<payload>

<login>
<entry name="BestGirls\Mona" ip="10.0.0.20" />
</login>

<groups>
<entry name="BestGirls">
<members>
<entry name="BestGirls\Mona" />
</members>
</entry>
</groups>

</payload>
</uid-message>

После отправки вышеприведенной XML команды, межсетевой экран возвращает статус Success.
И сразу вы можете уже в web интерфейсе увидеть, что в списке пользователей есть группа и пользователь в группе.

ВТОРОЙ СПОСОБ: КОМАНДЫ SET

Используя комады SET из командной строки. Описание на английском есть здесь (https://live.paloaltonetworks.com/t5/Configuration-Articles/Viewing-the-configuration-in-set-and-XML-format/ta-p/65757)
Как известно, если вы работаете из командной строки, то вы всегда можете посмотреть конфигурацию. Обычно конфигурация показывается в формате XML. Если вы хотите увидеть как она выглядит в виде команд SET, то нужно поменять формат вывода команд с формата XML на формат SET. И это как раз тот самый вид конфигурации, который легко использовать для понимания как исправить нужные правила или получить пример команд для добавления новых правил или объектов.
Начните с того, что посмотрите вывод конфигурации в формате set в своем NGFW. Например, для просмотра правила с именем rule1 вы можете ввести такие команды.

>set cli config-output-format set
>configure
#show | match rule1


Вот, например, такой вывод будет на NGFW для правила rule1. Здесь видно, что оно разрешает все соединения в любых направлениях.
set rulebase security rules rule1 from any
set rulebase security rules rule1 to any
set rulebase security rules rule1 source any
set rulebase security rules rule1 destination any
set rulebase security rules rule1 service any
set rulebase security rules rule1 application any
set rulebase security rules rule1 action allow
Соответственно, если вы хотите что-то исправить в правиле, то затем вы эту команду set вводите там же в командной строке и получаете новое правило или исправляете его.

На Panorama вывод команд set для правила безопасности будет выглядеть немного по-другому, потому что там есть такое понятие как Device Group и правила группируются внутри Device Group

Для примера вот так выглядит вывод и соответственно команда для Panorama, чтобы добавить трех пользователей в правило rule1 для Device Group с именем PA-5220 в раздел Pre Rules:

#set device-group PA-5220 pre-rulebase security rules rule1 source-user [ domain\ivanov domain\petrov domain\sidorov ]


воскресенье, 18 февраля 2018 г.

Apple и гордыня

Выдали на работе новый ноутбук MacBook Pro.
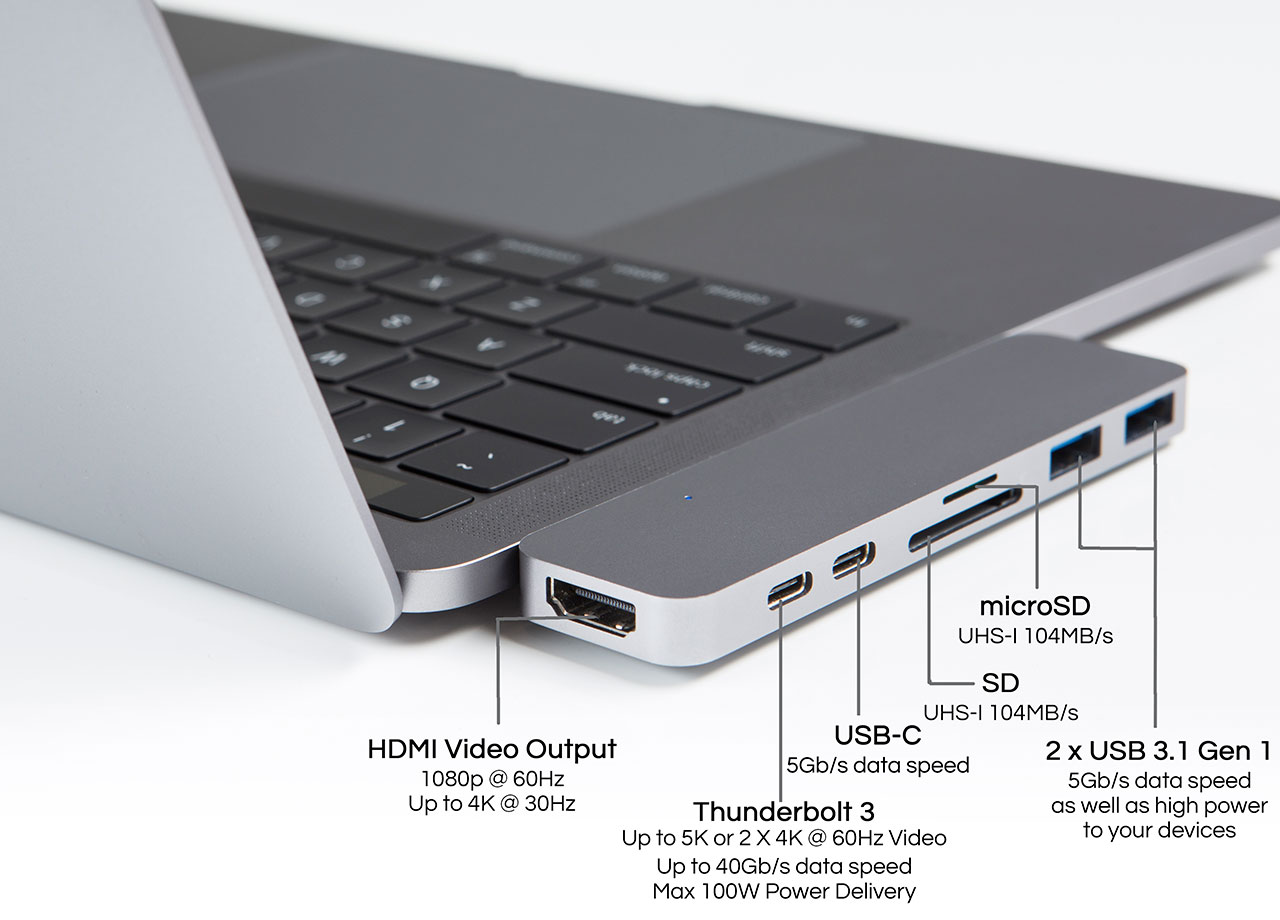
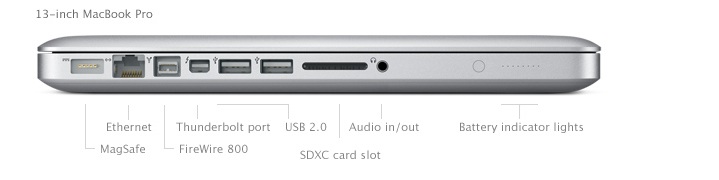
Это же как ненавидит своих пользователей тот новый руководитель Apple, чтобы лишить их портов? Хотя нет, это скорее всего обычная гордыня. Он настолько крут, у него такой классный софт и железо, на которые все молятся, что теперь можно заставлять пользователей мучаться.  Этим путем уже шла Sony со своим MMC, вместо SD карт, Cisco со своим ISL, вместо 802.1q. И что теперь? Теперь я еще потратил больше 100 долларов, чтобы обвесить эти непонятные дырки нормальными портами Ethernet, HDMI и USB, которые мне нужны для работы. Спасибо, гордый изобретатель Apple!
Помните зарядку на магнитике MagSafe? Ее больше не существует. Красавцы!
Зато я теперь знаю что такое HyperDrive. Его считают лучшим навесным устройством в новому Apple. Фантастически неудобно.
Похожее изображение


А раньше все порты были прямо в ноутбуке. А теперь мобильность потеряна.

Картинки по запросу apple macbook новые порты


Пока листал и смотрел что думают другие, нашел пародийный ролик на порты зарядки Apple.

суббота, 6 января 2018 г.

Что такое и что делать с Meltdown и Spectre


Уязвимости Meltdown и Spectre - 

  • Это серьезно
  • _Не_ дают возможности выполнить удаленно код
  • Дают возможность удаленно прочитать данные ядра или других процессов, например, логины, пароли, кредитные карты
  • Уязвимы операционные системы Linux, Windows, Android, MacOs, iOS и другие операционных системы, включая ОС смартфонов
  • Атака возможна прямо из JavaScript с любого сайта на который вы зашли
  • Являются большой угрозой для систем виртуализации и облаков, где на одном сервере работают несколько заказчиков
Что будет сделано и надо сделать
  • Производители массово выпускают патчи - ищите для своей операционной системы
  • Производители всех устройств, включая IoT, ICS/SCADA уже осознали что уязвимость есть и исправить ее нельзя совсем
  • Пользователи мобильных устройств, скорее всего смогут устранить уязвимость, поменяв телефон на новый, когда выйдут новые телефоны с неуязвимыми процессорами
  • Обновления нужно ставить как можно быстрее, хакеры скорее всего уже пользуются уязвимостью.
  • Пользователи хостинга и облачных сервисов должны удостовериться что их поставщики в курсе и установили патчи
  • CVE-2017-5753: bounds check bypass (Spectre)
  • CVE-2017-5715: branch target injection (Spectre)
  • CVE-2017-5754: rogue data cache load (Meltdown)

вторник, 14 ноября 2017 г.

Пятницы с Palo Alto Networks. Анонс серии вебинаров.

Пятницы с Palo Alto Networks 

В Москве завершился Summit Palo Alto Networks 2017

После завершения конференции по многочисленным просьбам повторим наши презентации в виде вебинаров. Они будут проходит каждую пятницу в 10 утра начиная с 17 ноября. 

Дата
Время
Тема
Ссылка для регистрации
17 ноября
10:00 МСК
10 cамых частых ошибок в безопасности сетей
24 ноября
10:00 МСК
Что делать, если антивирус не работает. Traps Endpoint Protection
1 декабря
10:00 МСК
Какие вопросы нужно задавать вендору при выборе NGFW и песочницы
8 декабря
10:00 МСК
База индикаторов компрометации Autofocus, Minemeld. Threat Intelligence от аналитиков Palo Alto Networks Unit42
15 декабря
10:00 МСК
Aperture - защита облачных SaaS приложений, включая Office 365
22 декабря
10:00 МСК
Тактика и стратегия защиты сети от современных атак


Регистрируйтесь!

Сами презентации можно скачать тут, но это лишь 30% информации, которая будет на вебинаре.

четверг, 9 ноября 2017 г.

Разница между межсетевым экраном L4 и L7

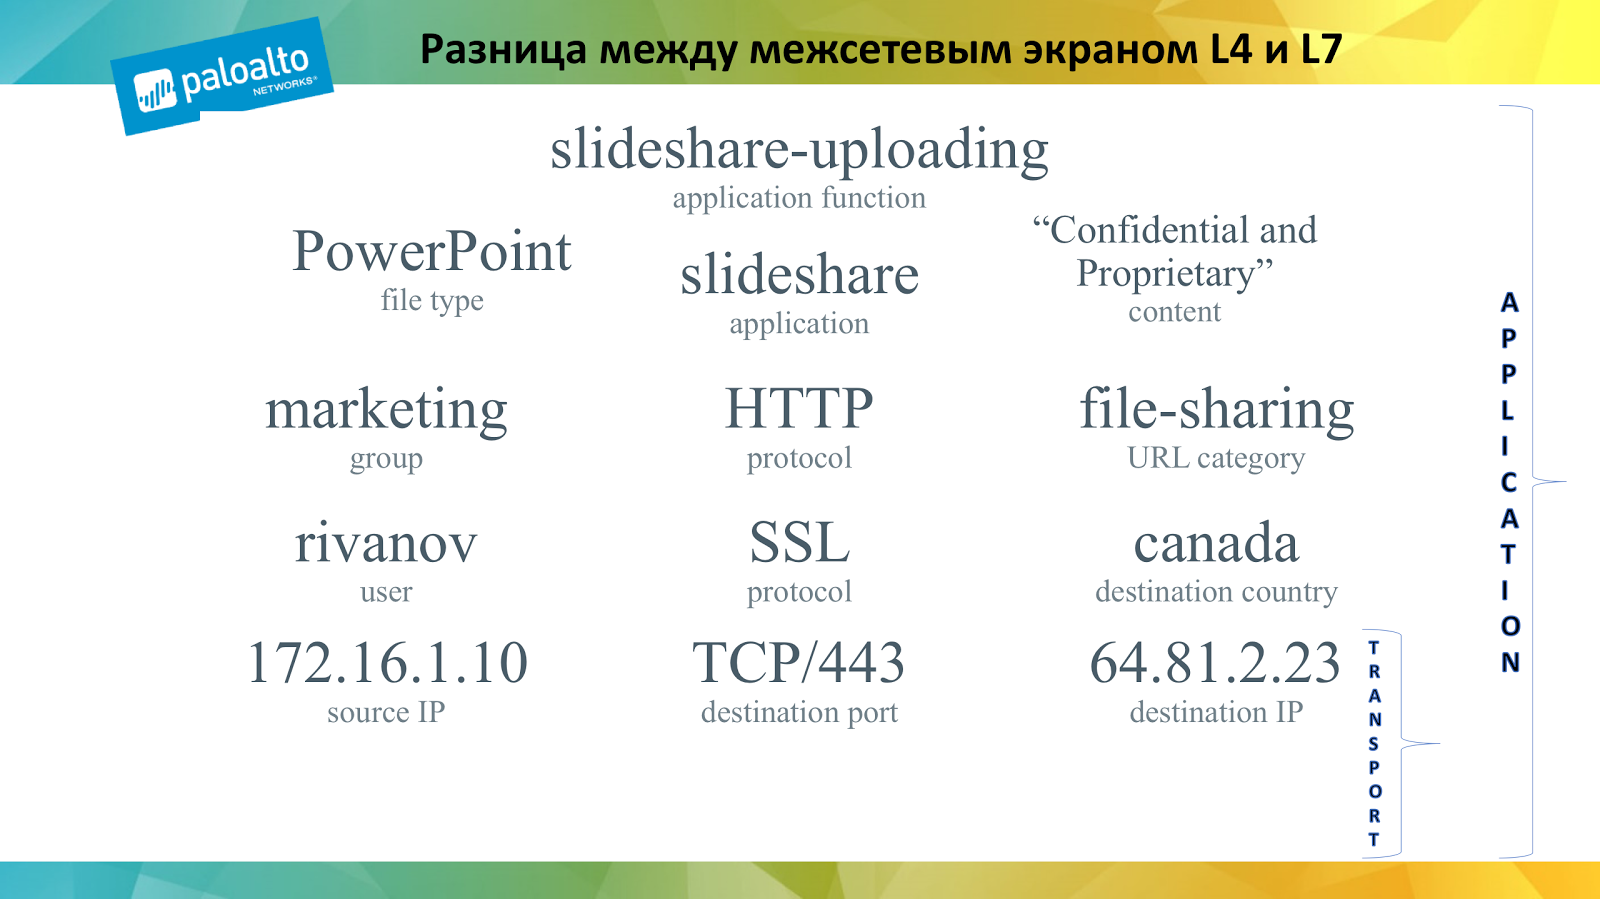
Многим понравился мой слайд на саммите Palo Alto Networks 2 ноября про разницу межсетевых экранов L4 и L7.
Насколько информативны журналы, которые выдает L4-firewall? Вообще непонятно ничего. И это непонятное загоняют в коллекторы SIEM, для корреляции, чтобы хоть как-то разобраться. Проще всего посмотреть в журнал NGFW и эту аналитику уже удобно анализировать и сотруднику службы ИБ и аналитику в SIEM или SOC. А корреляция с индикаторами Threat Intelligence из базы Autofocus, которая также встроена в NGFW, еще больше насыщает журналы информацией для блокировки атаак и разбора инцидентов.

среда, 8 ноября 2017 г.

Напоминаю! Почта, это не только SMTP!

Существует народное поверье, формируемое некоторыми производителями, что защищать нужно только почту, которая идет по SMTP. Хакеры благодарны им конечно и заражают корпорации через электронные письма, которые сотрудники принимают по HTTPS, POP3 и IMAP. Такая типовая ошибка настолько распространена, что я вынужден написать об этом после очередного случая заражения. Напоминаю! Почта, это не только SMTP!

По информации аналитиков UNIT42, действительно, облачные песочницы Palo Alto Networks видят самым популярным приложением по доставке zero day именно SMTP, но это же не означает, что нужно игнорировать остальные приложения.


пятница, 13 октября 2017 г.

Что нужно делать после получения рассылки FinCERT

Часто спрашивают как заблокировать то, что перечислено в рассылке от FinCERT (ФинЦЕРТ) Центрального Банка РФ. 


В рассылке приходят:
1. хеши вредоносных файлов
2. email адреса - источники угрозы
3. IP адреса источников угрозы

Что нужно сделать после получения данной рассылки.


1. Проверить что ваш антивирус или песочница уже блокируют этот хеш. Если у вас есть оборудование с доступом к глобальной базе Threat Intelligence, то с большой вероятностью эта информация уже пришла в оборудование и все перечисленное блокируется.
Например, в Palo Alto Networks NGFW встроен антивирус и песочница, и хеш проверить можно на портале threatvault.paloaltonetworks.com/ - вы вводите в строку поиска хеш и получаете ответ в каком обновлении антивируса или песочницы пришла сигнатура. Например, проверим хеш F24B160E9E9D02B8E31524B8A0B30E7CDC66DD085E24E4C58240E4C4B6EC0AC2 - он есть в обновлениях антивируса и песочницы Wildfire (обновляется каждые 5 минут сигнатурами, которые обнаружили песочницы заказчиков PANW по всему миру)
 

2. Заблокировать email адреса на вашем почтовом сервере. Например, в Microsoft Exchange это команда 

Set-SenderFilterConfig -BlockedSenders hacker@cia.com,john@nsa.com

3. Заблокировать IP адреса на межсетевом экране. У вас наверняка есть какой-то адресный объект, в который вы просто добавите эти адреса. И для этого объекта в межсетевом экране должно быть правило для блокировки. У Palo Alto Networks NGFW такие же объекты уже готовые приходят в межсетевой экран из базы Threat Intelligence, которую можно посмотреть на портале autofocus.paloaltonetworks.com. Кроме того, можно использовать объект External Block List. Я предлагал уже на конференции ЦБ для банков в Магнитогорске использовать этот объект в самом FinCert. Это обычный текстовый файл с IP адресами. Межсетевому экрану нужно лишь указать где этот файл расположен (по какому URL). Пример есть на 6 слайде https://www.slideshare.net/ksiva/ss-72286073 (Роскомнадзор заблокировал slideshare, поэтому не у всех откроется). Сам пример привожу тут: 

Более подробное описание внешних списков блокировки тут: live.paloaltonetworks.com/t5/PAN-OS-8-0-Articles/PAN-OS-8-0-IP-Block-List-Feeds/ta-p/129616