пятница, 7 октября 2016 г.

В чем тонкости тестирования песочниц

Поскольку занимаюсь периодически тестированием песочниц, то вижу что заказчик тестирования часто не понимает как тестировать и что тестировать. Для этого опубликую несколько основополагающих вещей, которые различают песочницы.
1. Есть ли в самом продукте сенсор для сбора файлов или нет.
Сама по себе песочница, это набор виртуальных машин. Да, все вендоры бьются тут в области как и сколько файлов определилось верно, сколько было ложных срабатываний и сколько ложных пропусков. Однако важным является то, как собственно файлы вообще попадают на тестирование в песочницу? Ведь кто-то должен выковырять трафик из ваших приложений и отдать их в песочницу! Кто это делает в вашей именно сети? И вот тут то и оказываются самые провальные результаты. Где у вас идут файлы? Да где угодно! Люди скачивают файлы браузером по HTTP, HTTPS, FTP. Люди получают файлы по почте, а это SMTP, POP3 и IMAP и их SSL версии. Ну или просто SMB или Sharepoint. И оказывается что некоторые вендоры просто игнорирует целиком приложения: кто то вообще не смотрит в FTP, кто-то не умеет расшифровывать SSL и соответственно все что идет внутри того же gmail, dropbox или facebook, который умеет передавать файлы - просто пропускается из проверки. И поэтому здесь важно что за сенсор вы используете для сбора файлов и отправки в песочницу. Вот и выбирайте.
2. Генерируется ли сигнатура или нет.
Оказалось, что часть вендоров просто показывает, что они увидели файл с плохим поведением, но сигнатуру не генерируют. Смысл песочницы какой? Чтобы вы узнали, что вас взломали и будут взламывать этим эксплойтом? Обычно после обнаружения песочницы генерируют сигнатуру и тут они уже друг с другом соревнуются кто быстрее ее создает. Самые быстрые делают это за 5 минут. Но новенькие вендоры пока что не могут создавать сигнатур и это ограничивает их применение "оповещением о проблемах". А обычно песочницы ставят, чтобы они "решали проблемы" автоматически. Вот и выбирайте.

Я выделил два критерия, но недавно смотрел комментировал отчет Forrester, где коллеги собрали еще больше критериев для сравнения песочниц.

Ну и под конец резюмирую: результаты тестирования песочницы выглядят как везение: в одном тестировании один вендор поймал эксплойт, в другом тестировании другой вендор. Потому что идеального решения которое на 100% видит и блокирует эксплойты по поведению пока нет.

И реклама ) На самом деле Palo Alto Networks предлагает установить прямо на рабочую станцию продукт TRAPS, который блокирует все известные и неизвестные эксплойты при помощи ловушек. Впрочем, это отдельный разговор.

суббота, 1 октября 2016 г.

Подход Palo Alto Networks к защите компании

Выступал в марте на конференции Extreme Networks и обнаружил запись своего выступления на Youtube. Кто хочет ознакомиться кратко как Palo Alto Networks защищает все приложения в сети, хосты при помощи TRAPS и про песочницы Wildfire - все есть

вторник, 20 сентября 2016 г.

ФСТЭК запретил поставлять межсетевые экраны с 1 декабря 2016 года без нового сертификата

Сегодня на конференции Infosecurity Russia было выступление Алексея Кубарева из ФСТЭК России. Он рассказал о новых классах межсетевых экранов АБВГД и 6 классах в каждом, которые ФСТЭК ввел в феврале 2016 года. 

Что интересно, ФСТЭК официально опубликовал эти профили защиты лишь 12.09.2016 (прошлая неделя). И сегодня (20.09.2016) ФСТЭК снова поставил всех перед фактом, что с 1 декабря продажи межсетевых экранов будут осуществляться только у тех производителей, которые этим профилям соответствуют. Такое информационное письмо от них уже было 26.04.2016, но я не верил раньше в силу "информационных писем" (простите за наивность). Я задал вопрос из зала: правда ли ФСТЭК считает, что за оставшиеся 2 месяца появятся сертифицированные по новым требованиям межсетевые экраны. На что мне ответили, что уже есть компании, которые подали на сертификацию и они успеют к 1 декабря ее сделать. 
Я провел опрос среди вендоров, которых встретил тут же на выставке: Huawei, Fortinet, Сheckpoint, Palo Alto Networks и даже Код Безопасности, и все они заявили, что не успеют сделать сертификат по новым требованиям к 1 декабря 2016 года. Мало того, я понял, что у лабораторий нет методик для проведения тестирования и они их пишут сами.
Вопрос! Кто же этот чудо-вендор, который успеет?!
Формально может сложиться ситуация в декабре 2016 года, что заказчик захочет купить сертифицированный межсетевой экран, а на рынке такого просто нет, а поставить ему уже ФСТЭК не разрешит. Так что нужно покупать все что есть сертифицированное до 1 декабря!
Межсетевые экраны, установленные до 1 декабря 2016 г., могут эксплуатироваться без проведения повторной сертификации на соответствие Требованиям.

Update: это решение уже отменено. Можно использовать со старыми.

суббота, 20 августа 2016 г.

Выбор пульсомера для здоровья


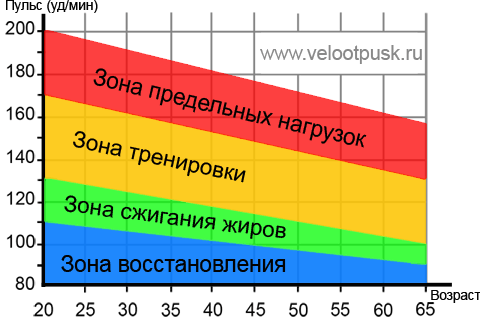
Появилась проблема - я стал незаметно для себя перебарщивать с нагрузкой в фитнесе и решил принять меры: ведь сердцу это здоровья не прибавляет. Прочитав правильную статью, о том, как на самом деле нужно контролировать частоту сердечных сокращений (ЧСС) прямо во время занятий, я принялся за дело: анализировать имеющиеся на рынке устройства. Мне нужно было как-то давать себе сигнализировать, что я в зеленой, желтой или красной зоне - желательно 5 зон сигнализации. И у фитнес-трекеров есть такие светодиоды даже. Пульс максимальный высчитывается по формуле 220-возраст.


Грудной датчик и фитнес-часы наручные я сразу откинул - точно не буду одевать. Поэтому мой анализ коснулся лишь браслетов. И тут казалось бы - бери любой, где есть датчик ЧСС и пользуйся, однако оказалось, что датчики ЧСС бывают разные и поэтому дают разные показания. Я хотел сначала именно тонкий браслет, но в итоге я пришел к выводу: никакой тонкий браслет не измеряет точно пульс при нагрузке. Он подходит для подсчета числа шагов, контроля сна и просто понимания своей частоты пульса в покое. Достаточно взять для этого Xiaomi Miband 2 за 2700 рублей. Самый точный из найденных был Garmin Vivosmart HR за 15000 рублей. Но до точности Mio всем далеко. 

Нужно учесть, что браслеты измеряют пульс не постоянно! Обычно двумя способами
  • измеряют пульс по нажатию кнопки (баловство, ведь то же самое я могу сделать и смартфоном)
  • измеряют пульс раз в 3-5 минут в течение дня 
  • измеряют пульс постоянно только во время тренировки (то ради чего стоит тратить деньги на браслет)
Поэтому, смотрел именно браслета с постоянным контролем пульса во время тренировки и в течение дня, так чтобы они еще и держали без подзарядки 5 дней и более в этом режиме: 

Браслеты реализованы внешне либо
  • без экрана и поэтому вы не можете понять во время тренировки ваш пульс без смартфорна (не очень понимаю такие)
  • с экраном и вы можете посмотреть ваш пульс и время вне тренировки (удобно)
Поэтому, смотрел именно второй тип браслета с экраном. 

C ходу под мои параметры подходили Fitbit Charge HR, Fitbit Surge, Mio Fuse, Garmin Vivosmart HR. Xiaomi MiBand 2 измеряет только по нажатию кнопки и был вычеркнут.


После всех просмотров и прочтений, хочу заявить, что больше всего информации дал мне этот видеоролик и всем надо с него начинать, потому что там приводится сравнение аж 8 устройств сразу: Apple Watch Sport, Fitbit Surge, Mio Fuse, Jawbone UP24 и UP3, LG Urban W-150, SONY SW30, Onetrack Sport. Еще этот обзор интересен сравнением с функциями здоровья из смартфона. Я даже не подозревал, что вспышка+камера смартфона могут также быть датчиками пульса и реально хорошо измеряют, хотя и неудобно.

В тесте победил Surge, но я понял из тестов что с измерениями пульcа ему до Mio далеко, потому лучший для меня по критерию - точность измерения пулься и наличие светодиода о текущей нагрузке - Mio Fuse.

Фитнес трекеры еще могут контролировать сон, поэтому я попробовал программу для измерения сна Sleep for Android - смартфон отлично контролировал мои три фазы сна и даже записал храп, что фитнес-трекеру не под силу. Телефон для этого тестирования я оставлял на кровати рядом с собой на подзарядке. Жену и детей отправил на море.  Телефон записывает храп. После прослушивания записи выяснил, что телефон посчитал храпом звук от приходящей почты в смартфон, поэтому в следующую ночь я перевел телефон в режим полета.

Основная проблема имеющихся на рынке пульсометров, что они измеряют пульс в покое. То есть, как только вы начинаете двигаться: теннис, штанга, плавание, то их измерения далеки от значений нагрудных вариантов, которые считаются самыми точными. Это важно, потому что если вы работаете с максимальной нагрузкой, то они еще и будут говорить вам, что пульс в норме, хотя он давно зашкаливает, именно поэтому я читал тест сравнения Fitbit HR и Mio Alpha. Дело в том, что у наручного Mio самый лучший датчик и он считается эталонным для всех других наручных гаджетов. Так вот Fitbit версия HR и Surge дает частоту пульса ниже во время нагрузок, что может опять же быть причиной перетренировки, что видно на графике из статьи:
 В видеоролике выше Fitbit получил столько же баллов как и Mio - просто там не делали такого точного тестирования


Тонкий браслет не закрывает полностью руку в месте измерения и искажения дает внешний свет. Широкие браслеты позволяют полностью закрыть руку и более точно измерять.

В общем мой выбор на сегодня Mio Fuse. Но Fitbit Surge и HR очень рядом, потому что у них все-таки больше функций для обычной жизни.

четверг, 18 августа 2016 г.

Gartner Market Share Firewalls


Gartner опубликовал доли рынка межсетевых экранов по состоянию на август 2016 года. Palo Alto Networks вышла на 2 место, в прошлом году было 3 и рост продолжается. Check Point догнать трудно, поскольку он уже 20 лет на рынке, а Palo Alto Networks только в 2007 году выпустила свое первое устройство. Сisco все реже видна как производитель безопасности в проектах, то покупая кого-то, то закрывая потом эти продукты типа NetRanger, Mars, CSA, PIX и так далее и так далее и так далее.

четверг, 28 июля 2016 г.

Защита от APT это не только песочницы.

Выбирать песочницу стало проще: новое исследование Forrester среди 11 средств защиты от APT выявило лидеров в этой области. Приятно, что песочница Wildfire и архитектура защиты от компании Palo Alto Networks получили наивысшие оценки!


суббота, 23 июля 2016 г.

Продление лицензии на VM версию Palo Alto Networks

Часто партнеры спрашивают как продлить тестовую лицензию для виртуальной версии NGFW под VMware VM-300, которую я выдаю. Нужно помнить 4 пункта:

1. Лицензия прикрепляется к UUID - он у каждой виртуальной машины уникальный.
2. При клонировании виртуальной машины UUID создается новый. А при операции "move" - остается старый.
3. Продление лицензии и новая лицензия - это одно и то же для вас.
4. Чтобы продлить лицензию нужно

  • выключить виртуальный NGFW
  • клонировать образ NGFW
  • запустить клона NGFW 
  • пройти заново процедуру регистрации AuthCode и UUID на портале support.paloaltonetworks.com


Все это описано в документации

четверг, 19 мая 2016 г.

Для меня конференция PHD является уже культовым местом, где можно встретиться со всеми существующими в Москве безопасниками. И в этом году на PHD я встретил всех!

Очевидно, что все безопасники уже давно ответили на вопрос "стоит ли приходить" и голосуют ногами - пришли все. Чувствовалось даже, что нужно в следующем году помещения побольше. Только два больших зала выдерживали наплыв слушателей. В залы А и Б я попасть не смог ни разу из 4 попыток. Спасением было то, что шла онлайн трансляция и можно было посмотреть с ноутбука видеозапись ведущуюся из комнаты.

Что возбуждало лично меня в этот раз, так это конкурс "Противостояние", когда безопасникам дали ресурсы для защиты, а хакерам предложили эти ресурсы взломать. Для взлома были подготовлены среды имитирующие два банка, телеком компанию и SCADA сеть.
В итоге был взломан один банк, который взломали через backend. Вторая команда (ребята из QiWi) защитили свой backend гораздо лучше и их взломать не удалось никак. Ну в них я собственно никогда не сомневался. Telecom ребята тоже не подпустили к себе никого. Что радует, потому что они одновременно защищают совершенно реальные телекомы, которыми я пользуюсь. Вообще, глядя на столы с защитниками и столы с хакерами, я вдруг осознал, что вообще ситуация такая в нашей жизни: безопасников всегда меньше чем хакеров.
На своем круглом столе Борис Симис собрал пентестеров(хакеров) и задал им вопрос очень интересный:
- Если я выдам вам деньги на любое оборудование, выдам деньги на любые сервиси и выдам лично вам много денег, то займетесь ли вы защитой? Правда если вас взломают, то я отрезаю ногу.
- Все рассмеялись и не думая сразу отказались, сказал что то что они ноги лишатся - стопроцентно и поэтому они не возьмутся.
В общем вывод такой: что хакеры понимают, что безопасники решают практически невыполнимую задачу, и в какой-то мере нам сочувствуют.
Самое веселое, что дискуссия с хакерами вылилась в дискуссию как генерировать и хранить большое число паролей которые есть у любого пользователя в Интернет. Хакеры высказались что не знают точного ответа.  Просмотреть запись стоит тому кто не ходил.

Интересной вводной в конкурсе "Противостояние" было то, что ИБ поругались с ИТ и сняли все средства защиты с систем SCADA. И хакер взломал систему управления гидроэлектростанции практически сразу - по открытому порту подключился и дал команду на слив воды.


Меня впервые в жизни заинтересовала тема по защите карт с чипом NFC и поэтому я постарался попасть на выступление Льва Денисова, где тот вкратце рассказал что для копирования карты Тройка или Стрелка нужно купить устройство за 35 долларов и набор карт - все есть на aliexpress. В общем грустно. Главная идея, что карты поддерживают сами по себе защиту от клонирования, а вот реализация их работы сделана без этой защиты. Просмотреть запись стоит.
Я еще, кстати, жду когда же найдется какой-то умный человек в Московском Метро пронумерует, наконец, выходы из метро, как это сделано в Гонконге. Сейчас все носятся по переходам наобум. 

Кстати, уникальный метод проведения презентации не вставая с дивана.

В течение двух дней были темы достаточно специализированные: взлом механических замков, взлом криптографических алгоритмов, взлом шины автомобиля, взлом GSM, взлом SAP, взлом WAF. Пойти можно было специалистам этого профиля. Не было таких тем как взлом IPS, взлом DLP. В принципе не было выступлений на тему дыр в безопасности каких-либо вендоров из области безопасности.

Во второй день меня заинтересовало еще выступление Михаила Емельянникова про бумажную безопасность и собственно его советы любому безопаснику и тем более бизнесу всегда полезны. Просмотреть запись стоит. Например приведу несколько его слайдов про то что надо писать в правилах для сотрудников и что не надо делать безопаснику:

Ну и зашел посмотреть, что говорят нового про SIEM: как раз собрались все вендоры: HP ArcSight, Positive Technologies, Splunk, IBM QRadar, Первый русский SIEM.
В основном, вендоры так и не объяснили аудитории, что SIEM это всего лишь инструмент автоматизации процессов, которые уже есть в компании. Если таких процессов нет, то после покупки SIEM они не появятся внезапно. И жаловаться надо не на SIEM, а на себя. А то получается как в анекдоте: "Скажите, доктор, а после операции я смогу играть на скрипке? -Конечно! -Странно, до операции не мог, а после смогу.."
Также вендоров русских SIEM немного потроллили, что если уж они хотят себя продвигать как чисто российский продукт, то надо быть полностью "без импортных деталей", и перестать пользоваться elasticsearch и Java внутри. 

В принципе смотреть в записи два часа эти нет смысла, и оставить себе 2 часа в жизни на что-то другое. Или пролистать мою презентацию на эту тему. Из HP я уже перешел в Palo Alto Networks, но презентация осталась:
http://www.slideshare.net/ksiva/soc-siem

Самое важное улучшение с прошлого года - все выступления транслировались свободно в онлайне и можно было посмотреть выступление даже в тех комнатах, которые были переполнены и люди больше не вмещались. В прошлом году это все было под паролем.
http://www.phdays.ru/broadcast/
Смотреть все 100 часов видеозаписей нет смысла, лучше прочитать отзывы людей и посмотреть что хвалят. Я в своей заметке отметил что стоит послушать.

Вот сейчас просматриваю запись выступления Сергея Голованова "Copycat effect. От киберразведки до уличной кражи" - пример разбора реальных APT атак, в том числе на Касперского. Советую послушать. Совершенно фантастическая история как хакеры снимали деньги с карты, а в это время троян Метель нажимал в банке кнопку "отменить последнюю транзакцию по карте" и в итоге с одной карты снимали, снимали и снимали всю ночь деньги.

вторник, 12 апреля 2016 г.

Что творится с UBER?

Когда ты целый год читаешь про инциденты с UBER, то я относил это на кражу аккаунта по вине владельца. Ведь в UBER достаточно узнать логин и пароль и ты можешь ездить за владельца аккаунта. Однако, когда сообщений все больше, то стал задумываться о том, что есть и другие способы утечки. И коллеги подтянулись, вчера в Linkedin сообщил, что 84 евро списали за поездку во Франции. Или вот исследование функций возможных http://www.securitylab.ru/blog/personal/zlonov/276886.php.  Ну и вообще разговор именно о русскоязычных пользователях даже пошел. Вот тут. Я сам посмотрел: действительно, карту отвязать нельзя, пароль можно сменить только сервисом "я забыл пароль", чтобы удалить информацию по карте нужно удалить аккаунт и то нет гарантии что он "удалился". Странно, что нет официальных постов UBER на эту тему. Нашел только информацию, что была уязвимость, которая позволяла управлять аккаунтом украденным всегда, даже если ты сменил пароль. И вроде как она исправлена? http://motherboard.vice.com/read/uber-finally-fixed-a-bug-that-let-hackers-keep-control-of-hacked-accounts

Редакторы фотокниг

Сегодня попробовал найти редактор для фотокниг с простыми функциями: маска для размытия краев фотки + автоматическая расстановка фотографий. И не нашел. Просмотрел несколько сайтов и программ под Mac и под Windows. Это что-то невероятное....
Интересно, программисты фотокниг своими собственными программами потом пользуются? Ни одного нормального продукта не нашел! Даже такие бренды iPhoto и Lightroom на Mac умеют тыкать прямоугольнички в странички, слава богу автоматически. А вот что такое маски в офисе Apple и Adobe не знают. printbook.ru валится при редактировании - страшно жалко потраченное время. smilebooks.ru маски сделал в программе, но они все без размытия - только грубая обрезка. Happybook.su не валится, но работает только под Widows. Пока сижу на ней. 

Получается что под MAC - ни одной нормальной программы которая может делать маски с размытием. Самый доделанный программистами online альбом кстати у albomix.ru но у него тоже нет масок с размытием краев и вообще редактирование в браузере - не для меня: правой кнопкой мыши нельзя работать, клавиатурных команд нет. В общем слишком много ограничений и страшно, что там в облаке это все может исчезнуть - ведь гарантий сохранности в облаке - никаких.

суббота, 2 апреля 2016 г.

Вебинар "Опыт внедрения Application Whitelisting на предприятии" 6 апреля 2016 в 10 утра

Петр Губаревич проведет интересный вебинар "Опыт внедрения Application Whitelisting на предприятии" 6 апреля в 10 утра по Московскому времени (GMT+3). Регистрация открыта
https://attendee.gotowebinar.com/register/1024878251630707715

Application Whitelisting (AWL) является чрезвычайно эффективным методом предотвращения вирусного заражения и блокировки нежелательных программ. 
Однако, многие организации считают внедрение этой технологии достаточно сложным мероприятием. 
Ознакомьтесь с опытом внедрения и поддержки AWL, что поможет вам применить этот метод защиты с гораздо меньшими усилиями.

После регистрации вы получите ссылку на вебинар.

По мнению Австралийского правительства это первое что вы должны сделать у себя на предприятии


Опровержение! Вчера на 1 апреля я пошутил

Вчера решил пошутить. Знаю что фейсбук оповещает всех о смене работы, поэтому будет здорово что-то веселое добавить. Сначала хотел написать, что работаю в Совете Безопасности ООН, однако решил что надо что-то более правдоподобное и поменял на Код Безопасности. Отлично можно постебаться, решил я. И что оказалось - многие поверили и даже испугались за меня! Никого даже не смутила моя новая должность "Краснофигурная вазопись". 
Однако я продолжаю работать в компании Palo Alto Networks и буду продолжать работать! 
Не переживайте! )


пятница, 25 марта 2016 г.

Security Awareness

Одной из важных тем в безопасности компании является Security Awareness.

По этой теме можно писать статьи практически ежедневно.

Интересный сборник ссылок по тому как своих сотрудников этому обучать вот тут
http://secinsight.blogspot.ru/2015/10/blog-post.html