суббота, 13 мая 2017 г.

Существуют ли американские хакеры?

После сообщения о новом криптолокере WanaCrypt0r невозможно не написать о том кто виноват в его появлении.

C 2016 года до 2017 в сеть последовательно выкладываются эксплойты, которые приписывают подразделению хакеров из подразделений АНБ и ЦРУ, например утилита EternalBlue, на основе которой сейчас работает WanaCrypt0r. Если находятся эксплойты, как например  в 2014 году это был Heartbleed в библиотеке OpenSSL, то тоже оказывается что спецслужбы США знали об этом пару лет уже как, но молчали.

Вообще-то начиная с 2008 года они должны об этом рассказывать. Даже в январе 2014 года президент США Обама написал закон, что если секретные агенты хотят использовать zero day уязвимости и не оповещать об этом никого, то они должны одобрить это используя так называемый Vulnerability Equities Process (VEP). Когда Shadow Brokers в 2016 году выложили эксплойты для взлома Android, Cisco, iPhone, Juniper, Fortinet, Microsoft в открытый доступ, то стало понятно, что АНБ и ЦРУ "клали" на указы своего президента и на сами американские компании, которые они типа тоже защищают. А весь мир будет страдать. В Америке была большая буча, вот например статья про это.

Военные США, ЦРУ, АНБ, ФБР постоянно используют zero day уязвимости для слежки по всему миру и не оповещают об этом производителей софта и оборудования.


Какие уязвимости использует криптолокер WanaCryptor и что с ними делать

Что случилось?

  Случайно или намеренно у американских хакеров, то ли из АНБ, то ли из ЦРУ утекло очень опасное кибероружие (они как обычно не признаются и не каются). Об этом стало известно, когда не менее безответственный человек из Shadow Brokers выложил это оружие в Интернет. Среди них был эксплойт EternalBlue. В автоматическом режиме это кибероружие позволяет захватить управление любым компьютером Windows используя его стандартный сервис доступа к файловой системе по сети - протокол SMB. То есть не нужно получать никакого письма в почту - сетевой червь сам вас найдет и запустится.


Строки из кода EternalBlue

Есть ли решение?

  Да, компания Микрософт напряглась и выпустила уже исправление к этой пачке уязвимостей, вот описание: MS17-010 Но сами хакерские утилиты уже активно используются и всем компаниям и домашним пользователям надо быть настороже.

 Так вот одна из утилит от американских хакеров EternalBlue нашла свое применение в реализации криптолокера WanaCryptor, он же WanaCrypt0r, он же WCry, он же WannaCry: после распространения по сети на все компьютеры компании, этот вредоносный код зашифровывает файлы и просит выкуп: 300 долларов биткойнами. Причем шифрование используется достаточно сильное - американский алгоритм AЕS с 128 битным ключом, без лицензии ФСБ, естественно. Началось все это 12 мая 2017 года.


Заражение компьютерного табло железнодорожной станции

  Специально выбираются следующие файлы для шифрования:
.123, .3dm, .3ds, .3g2, .3gp, .602, .7z, .aes, .ai, .ARC, .asc, .asf, .asp, .avi, .backup, .bak, .bmp, .brd, .c, .cgm, .class, .cpp, .crt, .cs, .csr, .csv, .db, .dbf, .dch, .dif, .dip, .doc, .docb, .docm, .docx, .dot, .dotm, .dotx, .dwg, .edb, .eml, .fla, .flv, .frm, .gif, .gpg, .gz, .hwp, .ibd, .jar, .java, .jpeg, .jpg, .js, .jsp, .key, .lay, .lay6, .ldf, .m3u, .m4u, .max, .mdb, .mdf, .mid, .mkv, .mml, .mov, .mp3, .mp4, .mpeg, .mpg, .msg, .myd, .myi, .n, .nef, .odb, .odg, .odp, .ods, .odt, .ost, .otg, .otp, .ots, .ott, .p12, .PAQ, .pas, .pdf, .pem, .php, .pl, .png, .pot, .potm, .potx, .ppam, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .psd, .pst, .rar, .raw, .rb, .rtf, .sch, .sh, .sin, .slk, .sql, .sqlite3, .sqlitedb, .stc, .std, .stw, .suo, .swf, .sxc, .sxd, .sxm, .sxw, .tar, .tarbz2, .tbk, .tgz, .tif, .tiff, .txt, .uop, .uot, .vb, .vdi, .vmdk, .vmx, .vob, .vsd, .vsdx, .wav, .wb2, .wk1, .wks, .wma, .wmv, .xlc, .xlm, .xls, .xlsb, .xlsm, .xlsx, .xlt, .xltm, .xltx, .xlw, .zip.

 К сожалению обновления на свой Windows поставили не все и поэтому масштаб заражения огромен. Современные средства защиты могут это предотвратить и остановить, но опять же средства защиты используют тоже не все.

Что делать? 

  1. Можно поставить обновления, наконец. Они вышли 14 марта и, по идее, пора бы их поставить. Сегодня уже 13 мая - неплохой день для установки обновлений. Суббота, выходной и вообще.
  2. Можно заблокировать TCP порты 135 и 445, что тоже поможет. Ну просто перестанет работать передача файлов по сети по SMB. Но зато останется по HTTP.
  3. Заблокировать все соединения с hxxp://iuqerfsodp9ifjaposdfjhgosurijfaewrwergwea[.]com
  4. Микрософт говорит, что если в настройках Windows есть Feature под названием SMB1.0/CIFS File Sharing Support - ее нужно выключить и уязвимость перестанет работать. Это можно сделать централизованно через GPO. Обновлено: Но уязвимость затрагивает и SMB 2 версии, поэтому этот пункт спорный.
Все это бесплатно! Все это описано на сайте Микрософт: MS17-010.

Есть платные варианты продуктов для защиты, в которых все автоматизировано, например их предлагает компания Palo Alto Networks.

Я про это буду рассказывать на форуме Positive Hack Days 23 мая в 15 часов дня в зале "Б". Причем я приготовил реальную демонстрацию криптолокера Loki и покажу все варианты блокировки криптолокера, используя механизмы сетевой защиты в устройстве NGFW и хостовой защиты от эксплойтов и вредоносного кода для Windows под названием TRAPS.


Palo Alto Networks: хакер в ловушке, или Практическая демонстрация блокировки эксплойтов и криптолокера


https://www.phdays.ru/program/239194/

Обновление от 15 мая: что сделали для защиты за выходные
http://safebdv.blogspot.de/2017/05/wanacryptor-wannacry.html


пятница, 12 мая 2017 г.

4 из 10 обязательных функций межсетевого экрана нового поколения


4/10 Безопасное разрешение приложений. Контроль функций приложений и их подприложений.

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
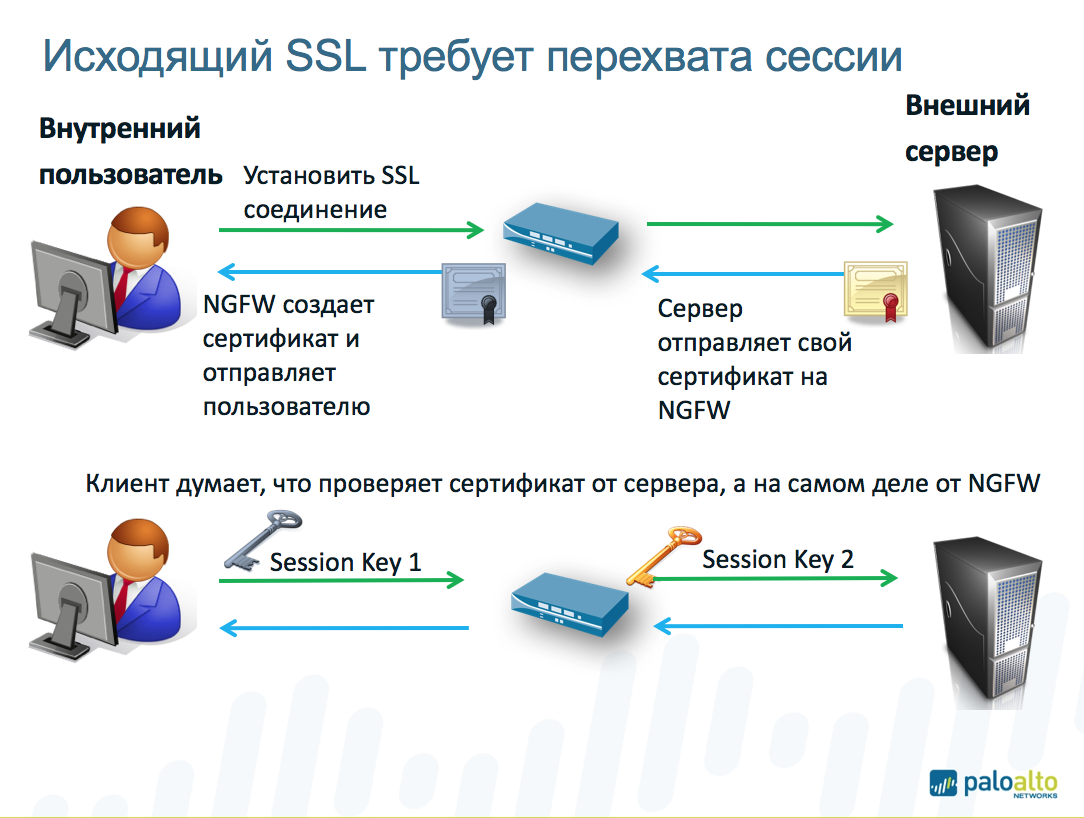
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

4. Безопасное разрешение приложений. Ваш межсетевой экран должен осуществлять контроль за работой приложений. 

Примеры приложений в сети.


Реальный пример. Разработчики платформ приложений, таких как Google, Facebook, Salesforce.com или Microsoft, предлагают пользователям богатейший набор компонентов и функций, которые повышают лояльность пользователей, но при этом представляют сложнейшие профили риска. Возьмем, к примеру, приложение Webex, которое является эффективнейшим бизнес-инструментом. Однако функция совместного доступа к рабочему столу (Webex Desktop Sharing), позволяющая осуществлять доступ к рабочим столам ваших сотрудников с внешнего источника, способствует нарушению внутренних политики или нормативных требований. Другим примером могут служить приложения Google Mail (Gmail) и Google Talk (Gtalk). Как только пользователь входит в систему Gmail, что может быть разрешено политикой, он может легко переключить контекст на Gtalk, что может быть запрещено той же политикой. Ваш межсетевой экран нового поколения должен уметь распознавать и разграничивать отдельные компоненты и функции — только в этом случае можно будет внедрить соответствующие политики. 

Требования. Ваш межсетевой экран нового поколения должен постоянно осуществлять классификацию каждого приложения, отслеживая все изменения, которые могут указывать на использование той или иной функции этого приложения. Концепция «однократной» классификации трафика не является выходом из положения, поскольку при этом игнорируется тот факт, что различные приложения могут использовать одни и те же сетевые сессии или выполнять несколько функций. Если в данной сессии будет идентифицирована другая функция или приложение, межсетевой экран должен зафиксировать этот факт в таблицах состояния сессий и выполнить проверку на основе политики. Непрерывный мониторинг состояния с целью выявления различных функций, которые может поддерживать каждое приложение, а также связанных с ними рисков, — это важнейшее требование к вашему межсетевому экрану нового поколения.

Проверка. Традиционные способы контроля приложений предполагают блокировку всего трафика приложений с помощью постоянно растущего списка точечных технологий, используемых в дополнение к межсетевым экранам, что может усложнить работу предприятия, или же разрешение доступа всем приложениям, что в равной степени неприемлемо в свете роста угроз для бизнеса и безопасности. Проблема состоит в том, что традиционный межсетевой экран, работающий на основе портов, даже с дополнительной функцией блокировки приложений не может использоваться в качестве альтернативы ни для одного из отмеченных подходов. Чтобы найти баланс между «разрешением всего» и «запрещением всего», необходимо обеспечить безопасное разрешение доступа приложениям, используя в качестве основных критериев политики безопасности межсетевого экрана такие элементы, как удостоверение приложений, пользователь приложения и тип контента, в зависимости от потребностей предприятия. Поскольку все больше приложений работает на одном и том же оборудовании и серверах, то требуется чтобы новый межсетевой экран умел их различать. Попробуйте настроить свой межсетевой экран нового поколения различать два разных приложения, работающих на одном и том же IP адресе и порту одного сервера. И посмотрите работают ли разные политики для разных приложений в вашем межсетевом экране.
В данном примере требуется развести профили проверки для скачивания PDF файлов и вирусную проверку.


Безопасное разрешение приложений. Для безопасной работы приложений и технологий, а также для обеспечения основанных на них бизнес-процессов, специалистам сетевой безопасности требуется внедрить не только соответствующие политики, но и средства, контролирующие их соблюдение. Такими средствами являются межсетевые экраны нового поколения.


Palo Alto Networks

среда, 10 мая 2017 г.

3 из 10 обязательных функций межсетевого экрана нового поколения


3/10 Ваш межсетевой экран нового поколения должен обеспечивать расшифровку и проверку SSL, а также контролировать SSH.

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

3. Ваш межсетевой экран нового поколения должен обеспечивать расшифровку и проверку SSL, а также контролировать SSH. 

  Реальный пример. В настоящее время 30% приложений в современных корпоративных сетях тем или иным образом используют протокол SSL. Принимая во внимание тот факт, что сотрудники компании все чаще применяют HTTPS для многих востребованных приложений с высокой степенью риска (таких как Gmail, Facebook), и также могут применять SSL на многих веб-сайтах, ваши специалисты службы безопасности сталкиваются с тем, что им становится не видна все большая часть сетевого трафика, и они теряют возможность анализа, классификации, контроля и сканирования трафика, зашифрованного с помощью SSL. Естественно, межсетевой экран нового поколения должен быть достаточно функциональным, чтобы пропускать без расшифрования трафик SSL определенного типа (например, веб-трафик к интернет-банку сотрудника или медицинские порталы с результатами анализов и обследований), и одновременно расшифровывать трафик нужных типов (например, SSL на нестандартных портах, HTTPS с не классифицируемых веб-сайтов), согласно установленной политике. Использование SSH носит практически универсальный характер, и конечные пользователи могут легко настраивать этот протокол для своих личных целей, как и любой другой инструмент для управления удаленным рабочим столом. Тот факт, что данные, передаваемые по SSH, зашифрованы, делает этот протокол эффективным средством для скрытия действий нерабочего характера. Например, существует туннелирование приложений через SSH. Разрешаете ли вы это своим сотрудникам? А как вы это контролируете?

 Требования. Возможность расшифрования SSL — это основополагающий фактор выбора решения по защите сети. И не только из-за того, что речь идет о значительной части корпоративного трафика, но и из-за того, что эта возможность повышает эффективность других ключевых функций, которые без расшифрования SSL будут неполными или неполноценными. К другим ключевым факторам можно отнести выявление и расшифрование SSL на любом из портов протокола TCP, как на входе в сеть, так и на выходе; управление политиками всем расшифрованным трафиком, а также набор аппаратных и программных средств, необходимых для перешифрования SSL в рамках десятков тысяч одновременных подключений SSL с предсказуемой производительностью. Еще одним важным требованием является возможность идентификации и контроля за использованием SSH. Если говорить конкретно, то контроль за SSH подразумевает возможность определения для чего используется протокол SSH: туннелирование трафика (локальная, удаленная, X11) или использование по назначению (SCP, SFTP и доступ к shell). Сведения о целях и характере использования SSH можно затем преобразовать в правила политики безопасности.

Пример: Расшифрованный трафик может быть использован сторонними продуктами, например DLP.


суббота, 6 мая 2017 г.

Готовлю демонстрацию многоэшелонированной защиты на PHD

Сейчас средства защиты - это швейцарский ножик с огромным количеством функций. Я поставил криптолокер Loki и заблокировал его своим NGFW и TRAPS. Затем я стал поочередно выключать функции которые сработали при блокировке криптолокера. Оказалось, что у меня срабатывает следующая и снова следующая защита. На CISO форуме мне не хватило часа, чтобы отключить все блокировки и Loki стал работать. На PHD мы будем отключать блокировки целых 1.5 часа в надежде что Loki обойдет защиту.
Основными векторами атаки будут: SWF(Flash) ролик в брайзере, JS файл, VB в Excel, ссылка в браузере, вложенный в письмо PDF и XLS. В общем все что бывает в реальных сетях. Приходите все это проверим и обсудим! Я готовлю хорошую живую демонстрацию на PHD.

2 из 10 обязательных функций межсетевого экрана нового поколения


Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасноcти приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе

2. Ваш межсетевой экран нового поколения должен идентифицировать и контролировать инструменты, позволяющие обходить средства обеспечения безопасности.


Скриншот: Сетевой трафик туннеля TCP-over-DNS. Зашифрованные данные передаются в поле Text. Обычный межсетевой экран видит этот трафик как DNS запросы.

Реальный пример. Сегодня программисты специально пишут приложения, чтобы они обходили межсетевые экраны. Это им нужно для так называемого User Experience.
Программисты хотят, чтобы вам было удобно! Чтобы вы поставили skype и он сразу "засветился зелененьким". Вы получите удовольствие от того факта, что вам не потребовалось уговаривать администратора прописать правила на межсетевом экране, поскольку такие приложения находят и используют уже открытые поты для других приложений. Такими портами являются часто порты 80, 53, 123, 25, 110. Или же программа забирает и использует настройки прокси-сервера из браузера.
Современные средства защиты не идеальны. Их тоже пишут программисты. 20 лет назад при создании Интернет договорились, что для идентификации приложений будут использоваться порты. 80 - HTTP, 25 - SMTP, 21 - FTP и так далее. Ситуация изменилась: внутри этих портов могут ходить любые приложения. Изменились ли средства защиты? Могут ли они определить что по стандартному порту для HTTP (порт 80) сейчас идет другое приложение, отличное от HTTP?
Обход правил межсетевого экрана путем нестандартного использования стандартных портов.

Сейчас существует достаточный набор приложений в вашей сети которые можно использовать для целенаправленного обхода политик безопасности, защищающих вашу организацию. Как вы это контролируете?
К инструментам обхода средств безопасности относятся приложения двух классов — приложения, изначально разрабатываемые для обхода средств защиты (например, внешние прокси и зашифрованные туннельные приложения (не VPN)), и приложения, которые можно адаптировать для выполнения этой задачи (например, инструменты управления удаленным сервером/рабочим столом).
  • Внешние прокси и зашифрованные туннельные приложения (не VPN), оснащенные рядом методик маскировки, специально используются для обхода средств обеспечения защиты. Поскольку эти приложения изначально создаются для обхода средств безопасности и поэтому способствуют рискам для бизнеса и защиты, они не имеют для вашей сети никакой бизнес-ценности.
  • Инструменты управления удаленным сервером/рабочим столом, такие как RDP и Teamviewer, обычно используются работниками служб поддержки и ИТ-специалистами в целях повышения эффективности работы. Они также часто используются сотрудниками организаций для подключения к домашним и другим компьютерам за пределами корпоративной сети в обход межсетевого экрана. Злоумышленники прекрасно знают об использовании таких приложений, и в официально публикуемых отчетах Verizon Data Breach Report (DBIR) сообщалось о том, что эти инструменты удаленного доступа использовались на одном или нескольких этапах сетевых атак. И до сих пор используются.
Несут ли стандартные приложения в сети какой-то риск? Ведь и приложения для удаленного доступа, и многие зашифрованные туннельные приложения могут использоваться администраторами и сотрудниками. Однако эти же инструменты все чаще используются злоумышленниками на разных этапах в их сложных атаках. Примером такого инструмента в 2017 году является Cobalt Strike. Если организации не смогут контролировать использование этих инструментов обхода средств безопасности, они не смогут успешно выполнять политики безопасности и подвергнут себя всем рискам, для защиты от которых эти средства безопасности предназначены.

Требования. Существуют различные типы приложений обхода средств защиты, и методики, которыми оснащаются приложения каждого из этих типов, слегка различаются. Существуют публичные и частные внешние прокси, которые могут использовать и HTTP, и HTTPS. Например крупная база данных публичных прокси представлена на сайте proxy.org (запрещен на территории РФ и должен быть запрещен в вашей корпоративной сети) Частные прокси часто настраиваются на базе не классифицируемых IP-адресов (например, домашних компьютеров) с такими приложениями, как PHProxy или CGIProxy. Такие приложения удаленного доступа, как RDP, Teamviewer или GoToMyPC, имеют законное применение, однако из-за дополнительного риска, который они вносят, должны строго контролироваться. Большинство других приложений для обхода защиты (например, Ultrasurf, Tor, Hamachi) не имеют никакого бизнес-значения для вашей сети. Независимо от состояния вашей политики безопасности, ваш межсетевой экран нового поколения должен быть оснащен специальными методиками, позволяющими идентифицировать и контролировать все перечисленные приложения, не привязываясь к конкретному порту, протоколу, методу шифрования или другой тактике обхода.
И еще один важный момент: приложения, обеспечивающие обход средств защиты, регулярно обновляются, что еще больше затрудняет их выявление и контроль. Поэтому очень важно знать, как часто выполняется обновление и обслуживание функций контроля приложений, которыми оснащен ваш межсетевой экран.


Реальный пример. Используются ли стандартные протоколы на нестандартных портах в ваше сети? Может ли администратор переместить RDP со стандартного порта 3389 на другой порт? Может. Может ли HTTP ходить по другому порту отличному 80? Не только может, но и ходит. Может ли FTP сервер в Интернет работать на другом порту отличном от 21 - да таких огромное количество. Видят ли это ваши средства защиты. Если нет, то для сотрудника компании или хакера это стандартный ход для уклонения от проверок политик. Просто переместить FTP на порту 25 - окажется что ваше средство защиты думает, что это SMTP. Ваши сигнатуры IPS или антивируса работают только для порта 80 или 110 (POP3)? Злоумышленник передаст трафик на любой другой порт. Например 10000.

Обход сигнатурных движков перемещением стандартного протокола на другой порт.

Требования. Ваш новый межсетевой экран должен проверять тип трафика по реальному контенту который передается внутри пакетов. Мир изменился: даже на входе в театр сейчас стоят рамки металлоискателей: показать свой номер ряда и кресла уже недостаточно. То же самое и в корпоративных сетях: нужно проверять содержимое сетевых пакетов, а не их заголовки. Ваш новый межсетевой экран должен уметь определять приложения по содержимому поля данных, причем на любых портах.

Пример: как работают туннели Cobalt Strike:


пятница, 5 мая 2017 г.

1 из 10 обязательных функций межсетевого экрана нового поколения

Критерии выбора межсетевого экрана обычно делятся на три основные области:
  • функции безопасности, 
  • удобство управления, 
  • производительность. 
Функциональные элементы системы безопасности обеспечивают эффективность управления безопасностью и способность вашей команды управлять рисками, связанными с работой приложений в сети. С точки зрения удобства управления самый большой вопрос состоит в том, где должна располагаться политика управления приложениями, насколько сложной она является, и насколько трудно ею управлять вашим специалистам?
В отношении производительности все просто: способен ли межсетевой экран выполнить возложенные на него функции, обеспечив нужную для предприятия пропускную способность? 

Несмотря на то, что каждая организация будет выдвигать свои требования и приоритеты среди трех критериев выбора, можно четко сформулировать 10 обязательных функций межсетевого экрана нового поколения:
  1. Идентификация и контроль приложений по любому порту
  2. Идентификация и контроль попыток обхода защиты
  3. Расшифрование исходящего SSL и управляющего SSH трафика
  4. Контроль функций приложений и их подприложений
  5. Управление неизвестным трафиком
  6. Сканирование с целью выявления вирусов и вредоносных программ во всех приложениях, по всем портам
  7. Обеспечение одинакового уровня визуализации и контроля приложений для всех пользователей и устройств
  8. Упрощение, а не усложнение системы безопасности сети благодаря добавлению функции контроля приложений
  9. Обеспечение той же пропускной способности и производительности при полностью включенной системе безопасности приложений
  10. Поддержка абсолютно одинаковых функций межсетевого экрана как в аппаратном, так и виртуальном форм-факторе


1. Ваш новый межсетевой экран должен обеспечивать постоянную идентификацию и управление приложениями на всех портах.

Реальный пример. Разработчики приложений больше не следуют методологии разработки приложений, основанных на использовании стандартных портов и протоколов. Все большее число приложений может работать через нестандартные порты или переключаться между портами (например, приложения мгновенного обмена сообщениями, пирингового обмена файлами или VoIP: Skype, Bittorent, H.248, Lync, Aim и т.д.). Кроме того,все большее число пользователей умеет направлять работу приложений через нестандартные порты (например, RDP, SSH). Чтобы внедрить политики межсетевого экрана для конкретных приложений, которые все чаще работают без привязки к портам, ваш новый межсетевой экран должен быть готов к тому, что каждое приложение может работать с любым портом. Концепция поддержки любого приложения, работающего на любом порте, является одним из фундаментальных изменений в работе приложений, которое заставляет переходить от межсетевых экранов, контролирующих трафик через определенные порты, к межсетевым экранам нового поколения. Принцип поддержки любого приложения, работающего по любому порту, еще раз показывает, что негативная модель управления (разрешение по умолчанию) не позволяет решить проблему. Если приложение может переключаться на любой порт, то в случае использования продукта, основанного на негативном управлении, он должен либо заблаговременно получить необходимую информацию, либо постоянно отслеживать все сигнатуры по всем портам. Иначе он пропускает и не видит атаки, поскольку по умолчанию пропускает все, что не знает. Позитивная модель (блокирование по умолчанию) подразумевают классификацию всего трафика, тогда как негативная модель (разрешение по умолчанию) подразумевают классификацию только определенного трафика и пропуск неизвестного.

Требования. Требование простое — необходимо исходить из того, что каждое приложение может работать по любому порту, поэтому ваш новый межсетевой экран по умолчанию должен постоянно классифицировать трафик по приложению по всем портам. Это требование нужно предъявлять ко всем современным средствам защиты. Проблема классификации трафика по всем портам будет снова возникать при обсуждении всех оставшихся требований. В противном случае мы по-прежнему будем наблюдать обход средств контроля на основе портов с помощью все тех же приемов, которые существуют много лет: хакер перемещает приложение на другой порт и сетевое средство защиты перестает его видеть. С этим пора разобраться в вашей сети.

Комментарий из жизни: в реальных продуктах идентификация и управление приложениями - это три разных операции: определять приложения, блокировать приложения и безопасно разрешать приложения. Бывает, что производитель может верно определять конкретное приложение, но может не уметь его блокировать. Современные приложения настроены работать, для того, чтобы обходить блокировки, то есть если вы его заблокировали одним способом, то приложение начинает пользоваться вторым, третьим и так далее, пока вообще есть хоть один вариант - современные приложения очень инвазивны. Это говорит о том, что блокировка приложений должна тщательно проверяться при тестировании. Определение приложения - это всего лишь начало пути. Если вы разрешили приложение, но не проверили его контент, то это опять же небезопасно, поэтому для безопасного разрешения нужно еще проверить контент, например, сигнатурами IPS, антивируса, ant-spyware, DLP и другими. Также трафик браузеров часто сверяют с категориями URL, по которым ходят сотрудники и автоматизированные приложения.

Управлением приложениями на одном IP и порту. C появлением облачных технологий, все больше приложений стало работать на одном и том же сервере, то есть трафик разных совершенно приложений направляется на один и тот же IP адрес и 80 или 443 порт и с него. На одном сервере находится сотня разных приложений, они принимают и отправляют файлы и сотрудникам ИБ нужно управлять этими файлами и приложениями. Что делать? Ведь простой межсетевой экран не может отличить эти приложения друг от друга, у него нет такого критерия в правиле: приложение? На помощь приходят межсетевые экраны нового поколения, которые уже имеют такой критерий, поскольку отличают приложения по передаваемому контенту или по заголовкам HTTP запросов и могут внутри сессии видеть файлы и управлять ими: блокировать различные типы файлов опять же по его содержимому, например проверять там вирусы, эксплойты, утечки конфиденциальных данных.

Проверка механизма управления приложениями. Если вы хотите проверить умеет ли ваш межсетевой экран работать с приложениями, пройдите простой тест: настройте два правила для управления двумя приложениями на этом портале: http://basic.ngfw-test.com/ В трафике первого приложения нужно заблокировать только передачу PDF файлов, во втором только передачу вирусов, то есть две разных операции два двух приложений на одном и том же сервере, но никак не одновременно.

Пример приложений в сети

среда, 3 мая 2017 г.

Чем Threat Hunting отличается от сферического коня в вакууме

Что такое Threat Hunting? Это когда ты ищещь то, что не знаешь. То есть у тебя есть гипотеза как тебя атакуют и ты на основе журналов сети и хостов ее обосновываешь или отвергаешь.

Например, у тебя есть гипотеза, что тебя взломали русские хакеры, ты находишь вредоносный код, в котором содержится китайский текст и это доказывает тебе, что это именно русские хакеры, потому что русские хакеры специально использовали иероглифы, чтобы сбить с толку тебя, крутого американского исследователя.

И предыдущий абзац - это текст от супер хакера, который выступал на одной из конференций про Threat Hunting. Я лично в ужасе и давно не слышал такого бреда. Хотя слайды и инструменты были у него очень интересные. Но результат - ниже плинтуса. Ну то есть вопросы к тому кто придет занимать TH: что он за человек, сколько он просит денег и сколько ему нужно времени на результат и через какие телеканалы он воспринимает реальность.

Где взять время?
Что нужно чтобы заниматься Threat Hunting? Время? Где оно у обычного безопасника, который вечно в текучке и запаре? Нигде. Соответственно времени у обычных сотрудников на TH нет.

Где взять деньги?
Получается, нужно нанять специально специалиста под Threat Hunting? Кто это будет делать? Компания с неограниченным бюджетом на ИБ? Много у нас таких? Ну то есть нужно еще найти бюджет на занятие TH, которого тоже обычно не так много.

Где взять людей?
Даже аналитик SOC это очень профессиональный человек, если говорить про Threat Hunting, то это должен быть очень нетривиальный человек, которых где-то надо найти, дать опять же много денег и еще дать ему кучу времени на занятие, которое нельзя формализовать. Сколько вы таких знаете?

Может лучше pentest?
Какой будет результат у Threat Hunting? Неясный. Человек что-то там будет исследовать и что-то там иногда нахоить.. или не находить.. Думаю, что нанять обычных пентестеров будет дешевле и результат будет такой же: будут показаны методики проникновения, о которых вы раньше не знали и вы их закроете или проанализируете уже по формально выданным IOC.

В общем Threat Hunting пока что удел слишком избранных компаний.

воскресенье, 12 марта 2017 г.

Ultimate Test Drive новые версии

Ultimate Test Drive новые версии

У Palo Alto Networks вышли новые лабораторные работы для заказчиков и партнеров. Самый популярный это Threat Prevention (TP) версия, где показаны возможности сетевой защиты NGFW + хостовой защиты TRAPS.
Появилась новая лабораторная работа по системе управления Panorama. Появился UTD по MigrationTool и по защите облаков на примере Amazon AWS.
Часть лабораторных работ уже доступна в 8 версии операционной системы.
Кроме того, каждый человек может начать прямо сейчас свою личную лабораторную работу на портале Palo Alto Networks.
Все эти лабораторные работы можно заказать у дистрибьюторов: Netwell и Axoft.

суббота, 11 марта 2017 г.

VirusTotal добавил антивирусный движок Palo Alto Networks для анализа файлов

Теперь пользователи VirusTotal могут выполнять проверку образцов вредоносного ПО с помощью антивирусных сигнатур компании Palo Alto Networks.

Любой человек может пользоваться сигнатурной базой Palo Alto Networks не покупая продукт. И одновременно компания Palo Alto Networks получает дополнительные экземпляры файлов на проверку от всего сообщества, а не только от своих заказчиков.


Мир становится лучше.

Update: Palo Alto Networks добавил движок только для исполняемых файлов, поэтому проверять офисные документы будет только платная версия wildfire.paloaltonetworks.com

пятница, 3 февраля 2017 г.

Выложили запись вебинара по Application Whitelisting


Коллеги, по вашим запросам, все желающие могут посмотреть запись нашего вебинара от 3 февраля 2017 года  по этой ссылке 


Петр Губаревич и Денис Батранков провели вебинар на котором на примерах показали возможный подход к использованию Microsoft SRP на предприятии для блокировки вредоносных программ. Дополнительная информация есть в блоге blog.windowsnt.lv 
По существу рассказали
- Как включить и настроить аудит запуска программ на всех рабочих станциях используя SRP
- Рассмотрели как использовать специализированный Framework для обработки таких событий 
- Рассмотрели скрипты на poweshell, которые помогают в работе
- Поговорили на что при внедрении важно еще обратить внимание: на организацию работы в компании, культуру и дисциплину запуска и инсталляции программ
- Мы ответили на вопросы как быть с обновлениями

- Мы рассказали в чем тонкости и отличия SRP и Applocker.

пятница, 27 января 2017 г.

В чем проблема Threat Intelligence и как ее решать?


Существующие базы индикаторов компрометации (IoC), реально повышают безопасность корпоративных сетей. Вам не нужно покупать сложные устройства, достаточно просто
1. постоянно получать у какого-то сообщества "по какому адресу сидит хакер", например из рассылки FinCert;
2. не пускать к себе никого с этих адресов
3.не пускать никого из сотрудников на эти адреса.
Под адресами сейчас понимают IP, URL, DNS имена. Отмечу, что также IoC может быть имя файла, ключ реестра, ключевые слова из кода программы и другие.

А как удаляются из этих баз адреса, которые уже стали хорошими? Ведь вчера это мог быть зараженный сайт, где хакеры размещали свой вредоносный код, а сегодня админы могли уже его "вылечить" и он уже хороший. Кто это отслеживает? Чаще всего никто.

А когда вообще адрес стал плохим? Мои сотрудники могли ходить на этот сайт всю жизнь и только с какого-то момента он стал их атаковать. Этой информации в списке IP или URL найти нельзя.

Что же делать?

К каждой базе Threat Intelligence в вашей компании прикладывается специалист, который не просто включает правило "блокировать все плохие соединения из базы", а постоянно расследует инциденты.

Если вы инциденты не расследуете, то дальше читать не нужно.

В момент расследования инцидента, у вас возникают те же самые вопросы что я задал выше. И здесь уже поставщик базы Threat Intelligence должен предоставлять полную базу почему адрес плохой, когда он стал плохой, в каких хакерских утилитах или вирусах он использовался, на кого нападали с этих адресов. По сути, при разборе инцидента важно получить все что есть о том адресе, который вдруг стал "плохим".

Такие базы правильные производители предоставляют, в них содержится подробная статистика по каждой записи базы и всегда можно посмотреть нужную информацию.

Поскольку IoC это не только адреса, а еще и другие параметры, то в таких базах поиск обычно идет по всем возможным параметрам, которые могли бы характеризовать атакующий вас вредоносный код, включая данные страны из которой идет атака, связи с другими атаками и известные аналитические отчеты и исследования по данной атаке.

Это большая информация и она реально помогает разбирать инциденты, понимать стали ли вы жертвой массовой рассылки, или же это была направленная атака на вашу организацию или даже на конкретного человека.

Пример такой базы: https://autofocus.paloaltonetworks.com/

пятница, 20 января 2017 г.

Опыт внедрения Application Whitelisting на предприятии на базе Microsoft SRP

3 февраля в 10 утра по Московскому времени (GMT+3) Петр Губаревич проведет уже второй по счету вебинар "Опыт внедрения Application Whitelisting на предприятии на базе Microsoft SRP". В прошлом году многие просили повторить это выступление.

Регистрация открыта

"Белые списки" программ (Application Whitelisting, AWL) являются эффективным методом предотвращения вирусного заражения, в первую очередь вирусов-шифровальщиков, а также блокировки нежелательных программ. 

Многие организации считают внедрение "белых списков" достаточно сложным мероприятием. Ознакомьтесь с опытом внедрения и поддержки AWL на примере политик ограничения программ (Software Restriction Policies, SRP), что поможет вам применить эту технологию с гораздо меньшими усилиями.

Петр Губаревич - Microsoft MVP из Латвии, преподаватель Certified Ethical Hacker (CEH), Microsoft Security Trusted Advisor.

Ведет вебинар Денис Батранков, сотрудник компании Palo Alto Networks, СISSP, CNSE, Microsoft MVP.

О чем пойдет речь:
1. Базовое ознакомление с технологией.
2. Конфигурация SRP для одного компьютера.
3. Методика внедрения технологии AWL для всего предприятия.
4. Тонкости внедрения.

Ориентировочная длительности вебинара: полтора часа. Пожалуйста подключитесь заранее, чтобы инсталлировать Zoom, необходимый для участия в конференции.